CLOUD Act und DSGVO: Wann ein EU-Server bei KI nicht reicht

KI- und Digital-Experte bei DigiRift
Donnerstag, 9:15 Uhr, Lieferantenaudit bei einem Zulieferer nahe Heilbronn. Frage 14 im Auditbogen des Industriekunden verlangt schriftlich, dass seine Konstruktionsdaten nicht unter den CLOUD Act fallen. Geschäftsführer Martin Keller bleibt gelassen: Das KI-Werkzeug, das seit dem Frühjahr Anfragen und Zeichnungen auswertet, läuft in der Frankfurter Region eines großen Cloud-Anbieters.
„Die Daten liegen in Deutschland“, sagt er. Datenschutzbeauftragte Sabine Roth legt den Stift zur Seite: „Wo die Daten liegen, ist die eine Frage. Wem der Anbieter gehört, die andere.“ Die Konzernmutter sitzt in den USA.
Damit trifft Roth den Kern. Der Serverstandort beantwortet die Transferfrage, also ob Daten die EU verlassen. Ob eine US-Behörde sie trotzdem anfordern kann, entscheidet der Rechtsraum des Anbieters.
Keller steht mit seinem US-Anbieter nicht allein da: Laut Bitkom (2026) beziehen 56 % der befragten Unternehmen KI aus dem Ausland, und der Anteil der Unternehmen, die sich wegen der digitalen Abhängigkeit von den USA sorgen, stieg seit 2024 von 38 auf 73 %. Die Antwort darauf ist dennoch kein Pauschalverbot für US-Dienste, sondern eine Freigabe je Datenklasse.
Der CLOUD Act folgt der Kontrolle über die Daten, nicht dem Serverstandort
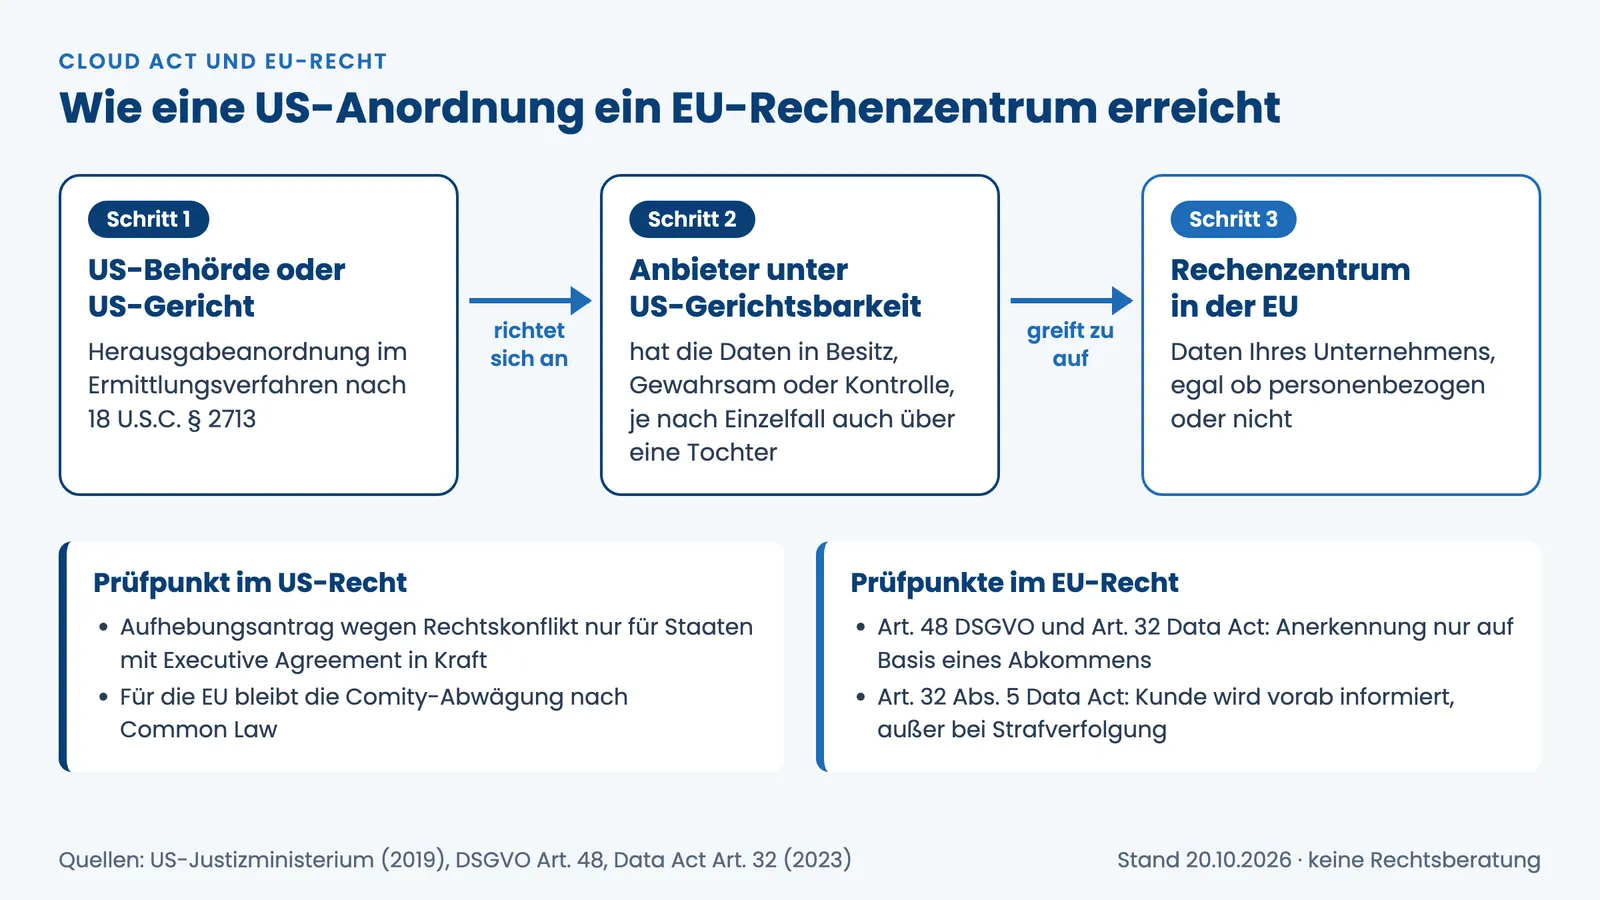
Der CLOUD Act (Clarifying Lawful Overseas Use of Data Act) verpflichtet Kommunikations- und Cloud-Anbieter, die der US-Gerichtsbarkeit unterliegen, angeforderte Daten herauszugeben, wenn sie diese in Besitz, Gewahrsam oder Kontrolle haben. Das gilt unabhängig davon, ob die Daten in den USA oder im Ausland liegen, also auch im Rechenzentrum in Frankfurt.
So steht es seit März 2018 in Abschnitt 103 des Gesetzes (18 U.S.C. § 2713), dessen Wortlaut das US-Justizministerium (2019) bereitstellt. Laut dem Whitepaper des Ministeriums (2019) zielt das Gesetz auf Ermittlungen zu schweren Straftaten, von Terrorismus bis Cyberkriminalität.
Dasselbe Whitepaper stellt klar, dass die Konzernstruktur nichts an der Prüfung ändert: Ein US-Gericht braucht Zuständigkeit über das Unternehmen, das die Daten besitzt oder kontrolliert, und ob eine Mutter die Daten ihrer ausländischen Tochter ausreichend kontrolliert, ist eine Frage des Einzelfalls.
In unserer Praxis bei DigiRift kommt die Frage nach dem Rechtsraum selten von einer Behörde, sondern aus Lieferantenaudits, Ausschreibungen und Rahmenverträgen. Dort zählt eine belegbare Antwort, keine Vermutung.
CLOUD Act und FISA: zwei Gesetze, zwei Zwecke
Der CLOUD Act dient der Strafverfolgung, die Überwachung durch Nachrichtendienste beruht auf anderen Vorschriften. Laut heise online (2025) scheiterten die Vorgängerregeln Safe Harbor und Privacy Shield vor dem EuGH an diesen Überwachungspraktiken, vor allem nach Section 702 des Foreign Intelligence Surveillance Act (FISA) und der Executive Order 12333. Wer beides vermischt, bewertet Risiken falsch.
CLOUD Act und DSGVO: Artikel 48 bremst US-Anordnungen, stoppt sie aber nicht
Die DSGVO verbietet die Herausgabe nicht pauschal, aber sie erkennt Anordnungen aus Drittländern zur Herausgabe personenbezogener Daten nur an, wenn sie auf einem internationalen Abkommen wie einem Rechtshilfeabkommen beruhen. Für einen US-Anbieter kann daraus ein Rechtskonflikt entstehen, der im Einzelfall gelöst werden muss.
Das folgt aus Artikel 48 DSGVO, und zwar „unbeschadet anderer Gründe für die Übermittlung“. Die Vorschrift betrifft also die Anerkennung in der EU, nicht, was ein Anbieter unter US-Druck tatsächlich tut.
Daneben gilt der Transferrahmen: Nach Artikel 44 DSGVO ist jede Übermittlung personenbezogener Daten in ein Drittland nur zulässig, wenn die Bedingungen von Kapitel V erfüllt sind, etwa durch einen Angemessenheitsbeschluss oder Standardvertragsklauseln. In DSGVO und KI haben wir Server und Daten in Deutschland als Abkürzung um das Drittland-Problem beschrieben. Für die Transferfrage stimmt das, bei einem US-kontrollierten Anbieter beantwortet der Standort die Zugriffsfrage aber nicht automatisch.
Executive Agreements: Mit der EU gibt es noch keines
Abkommen nach dem CLOUD Act haben die USA mit dem Vereinigten Königreich (unterzeichnet am 03.10.2019) und mit Australien (unterzeichnet am 15.12.2021) geschlossen; mit der EU wird laut US-Justizministerium (2023) seit dem 03.03.2023 wieder verhandelt. Den gesetzlichen Antrag, eine Anordnung wegen Kollision mit ausländischem Recht aufzuheben, gibt es nur für Staaten mit einem Abkommen, das in Kraft ist. Bedeutungslos ist EU-Recht vor US-Gerichten trotzdem nicht, denn Abschnitt 103(c) lässt die allgemeine Abwägung nach Common Law (Comity) ausdrücklich bestehen.
Konstruktionsdaten schützt nicht die DSGVO, sondern der Data Act und Ihr Vertrag
Auch nicht personenbezogene Daten wie Konstruktionszeichnungen können unter den CLOUD Act fallen, denn § 2713 unterscheidet nicht nach Datenart. Die DSGVO schützt nur personenbezogene Daten. Für die übrigen greift der Data Act, der laut EU-Kommission (2026) seit dem 12.09.2025 gilt; dazu kommen Vertrag, Geheimhaltungsvereinbarung und Kundenvorgaben.
Nach Artikel 32 Data Act müssen Anbieter von Datenverarbeitungsdiensten angemessene technische, organisatorische und rechtliche Maßnahmen gegen staatlichen Zugriff aus Drittländern auf in der EU gespeicherte nicht personenbezogene Daten treffen, wenn dieser gegen EU- oder nationales Recht verstieße. Fremde Entscheidungen werden wie bei Artikel 48 DSGVO nur auf Basis eines Abkommens anerkannt; ohne Abkommen ist eine Herausgabe nur unter engen Bedingungen zulässig.
Artikel 28 verlangt zudem, dass Anbieter auf ihrer Website angeben, welcher Gerichtsbarkeit ihre IKT-Infrastruktur unterliegt und wie sie sich gegen solche Zugriffe schützen. Nach Artikel 32 Absatz 5 informiert der Anbieter Sie vor einer Herausgabe; dient das Verlangen der Strafverfolgung, entfällt diese Vorabinformation, solange sie deren Wirksamkeit gefährden würde, also ausgerechnet im typischen Fall des CLOUD Act.
Den Rest regelt Ihr Vertrag: Verlangt ein Kunde wie bei Keller schriftlich, dass seine Daten nicht unter US-Recht fallen, gilt diese Pflicht für jedes System, das die Daten berührt, auch für das KI-Werkzeug. In unseren Projekten bei DigiRift gleichen wir solche Kundenvorgaben deshalb mit dem geplanten Datenweg ab, bevor ein KI-Werkzeug live geht.
Data Privacy Framework 2026: Der Datenschutzrahmen gilt, aber unter Vorbehalt
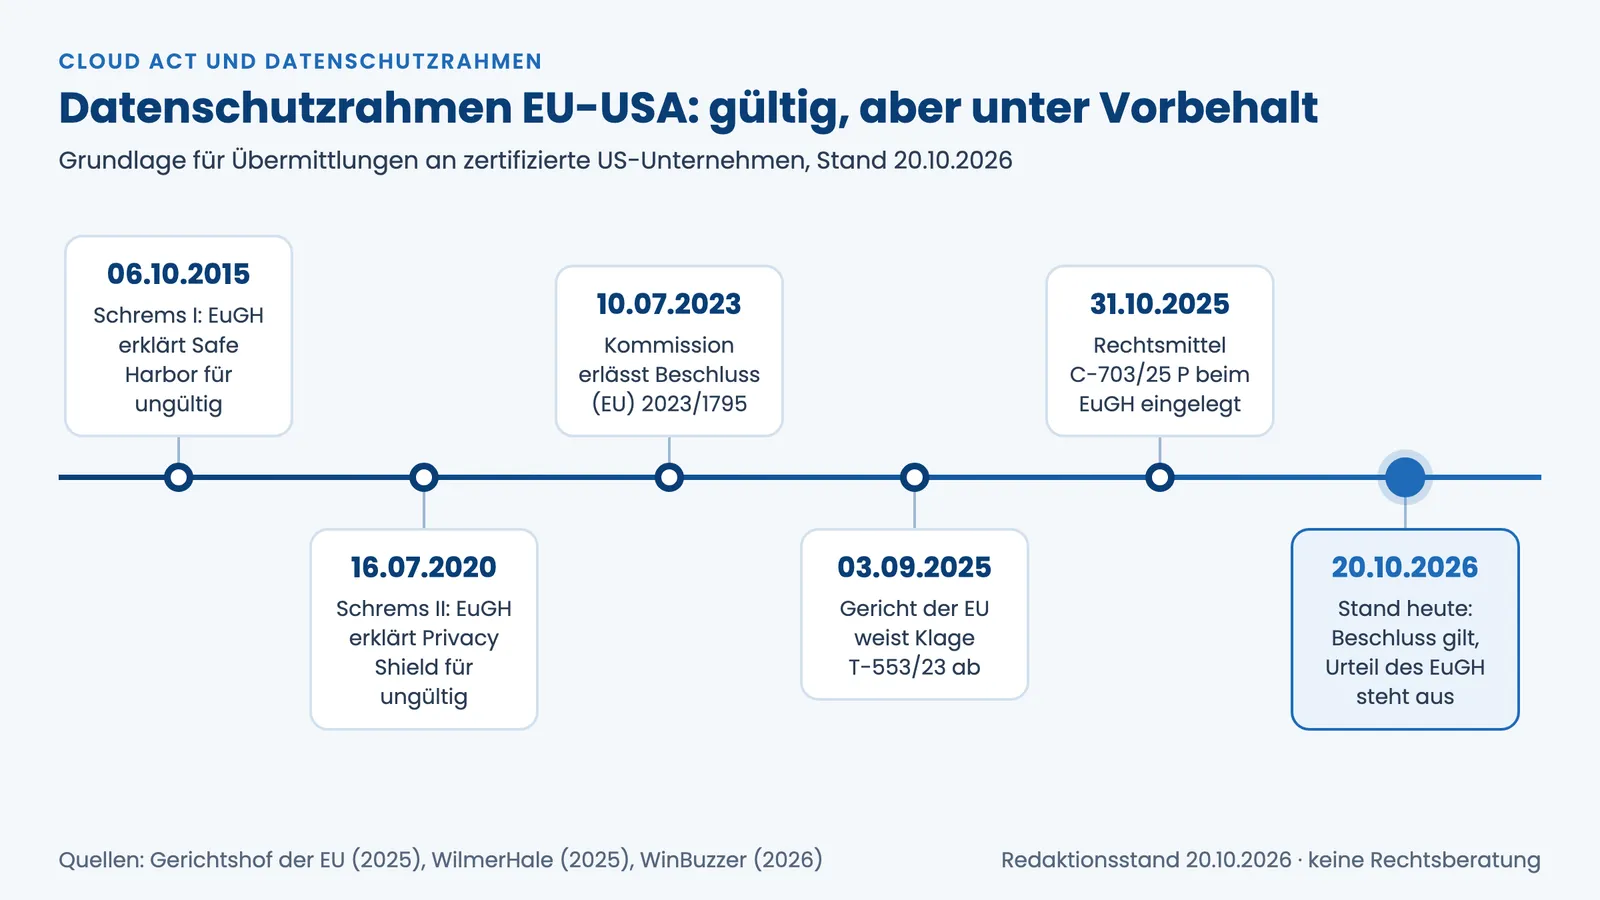
Der EU-US-Datenschutzrahmen (Data Privacy Framework) ist Stand 20.10.2026 gültig, ein Rechtsmittel gegen ihn liegt aber beim EuGH. Übermittlungen an US-Unternehmen, die sich unter dem Rahmen zertifiziert haben, können sich weiter auf den Angemessenheitsbeschluss (EU) 2023/1795 vom 10.07.2023 stützen.
Laut Gerichtshof der EU (2025) wies das Gericht der EU am 03.09.2025 die Nichtigkeitsklage in der Rechtssache T-553/23 ab. Zugleich muss die Kommission die Lage fortlaufend überwachen und kann den Beschluss aussetzen, ändern oder aufheben, wenn sich das US-Recht ändert.
Das Rechtsmittel wurde laut WilmerHale (2025) am 31.10.2025 eingelegt. Ein Urteil im Verfahren C-703/25 P gab es laut WinBuzzer (2026) bis Ende Juni 2026 nicht, und bis zum 20.10.2026 ist uns auch keines bekannt. Der Rahmen bleibt damit rechtlich in Bewegung; wie wir neue Entscheidungen einordnen, lesen Sie im KI-Newsletter.
Was tun, wenn der Datenschutzrahmen fällt
Dann brauchen Übermittlungen in die USA eine andere Grundlage, meist Standardvertragsklauseln nach Artikel 46 DSGVO. Die aktuellen Klauseln beruhen auf dem Durchführungsbeschluss (EU) 2021/914 und verlangen laut EU-Kommission (2026) eine dokumentierte Transfer-Folgenabschätzung zu Zielland, konkretem Transfer und zusätzlichen Schutzmaßnahmen. WilmerHale rät, solche Ausweichwege bereitzuhalten; wer Klauseln und Abschätzung jetzt vorbereitet, muss am Tag eines Urteils nicht improvisieren.
Zwei Achsen statt Pauschalverbot: So geben Sie KI-Daten je Klasse frei
Ob Daten über einen KI-Dienst laufen dürfen, entscheiden zwei Fragen: Wer kontrolliert die Daten, und um welche Datenart geht es? Erst die Kombination zeigt, welche Regel greift und was Sie vor der Freigabe klären müssen.
| Anbietertyp | Personenbezogene Daten | Nicht personenbezogene Geschäftsdaten |
|---|---|---|
| EU-Anbieter ohne US-Mutter | DSGVO, Transferfrage meist gelöst. Klären: Subunternehmer, Supportzugriffe aus Drittländern | Data Act Art. 32 und Vertrag. Klären: eigene US-Präsenz des Anbieters |
| EU-Tochter oder EU-Region eines US-Konzerns | Art. 48 DSGVO, möglicher Konflikt mit dem CLOUD Act. Klären: Kontrolle der Mutter, Schlüsselhoheit | Data Act Art. 28 und 32, CLOUD Act möglich. Klären: Gerichtsbarkeit, Informationszusage |
| US-Dienst direkt | Art. 44 ff. DSGVO: Datenschutzrahmen oder Standardvertragsklauseln. Klären: Zertifizierung, Plan B | CLOUD Act unmittelbar, Data Act nur für Daten in der EU. Klären: NDA, Kundenvorgaben |
| Eigene Infrastruktur ohne US-Bezug | DSGVO, beide Fragen im eigenen Haus. Klären: Fernwartung, Admin-Zugriffe | Vertrag und NDA. Klären: Wartung durch Dritte |
Die Matrix ersetzt keine Prüfung im Einzelfall, verhindert aber zwei typische Fehler: US-Dienste pauschal zu verbieten oder sie blind für alles zu nutzen. Nicht über US-kontrollierte Dienste laufen sollten vor allem Daten, für die Kunden, Verträge oder NDA einen Ausschluss von US-Recht verlangen, sowie besonders schutzbedürftige Personal- und Kundendaten. Welche Datenklassen sich bewährt haben, zeigt die Tabelle in KI-Agenten und Datenabfluss.
Sieben Prüffragen, die jeder KI-Anbieter schriftlich beantworten sollte
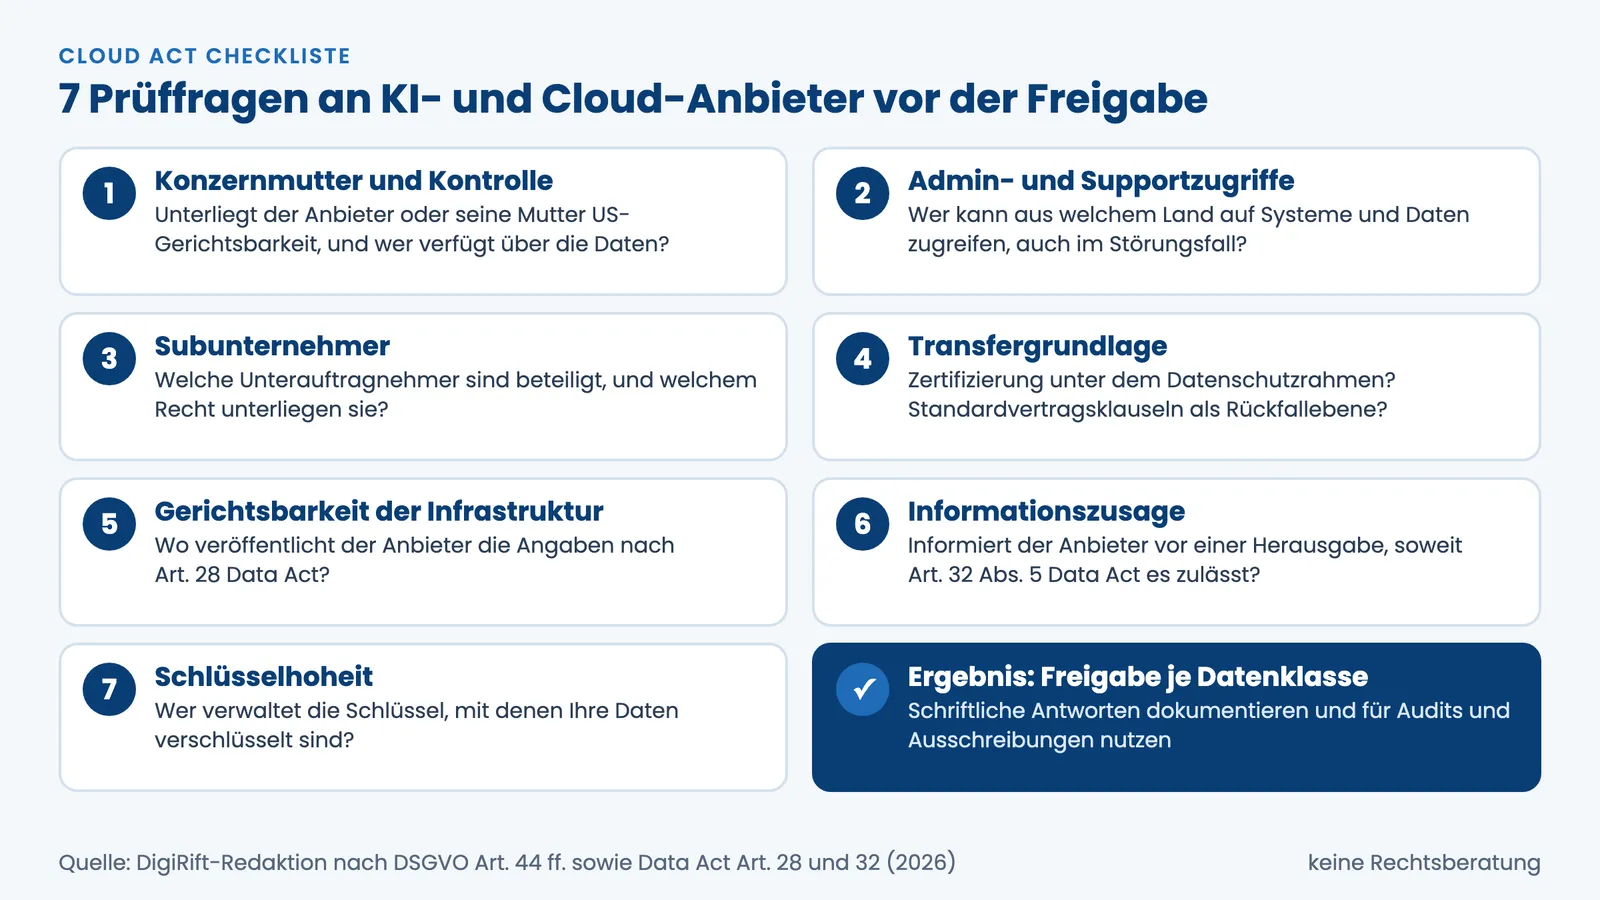
Bevor ein KI- oder Cloud-Dienst sensible Datenklassen verarbeitet, sollte der Anbieter sieben Fragen zum Rechtsraum schriftlich beantworten. Dieselben Antworten brauchen Sie für Kundenaudits und Ausschreibungen.
- Konzernmutter und Kontrolle: Gehört der Anbieter zu einem Konzern unter US-Gerichtsbarkeit, und wer kann über die Daten verfügen?
- Admin- und Supportzugriffe: Wer kann aus welchem Land auf Systeme und Daten zugreifen, auch im Störungsfall?
- Subunternehmer: Welche Unterauftragnehmer sind beteiligt, und welchem Recht unterliegen sie?
- Transfergrundlage: Ist der Anbieter unter dem Datenschutzrahmen zertifiziert, und gibt es Standardvertragsklauseln als Rückfallebene?
- Gerichtsbarkeit der Infrastruktur: Wo veröffentlicht der Anbieter die Angaben nach Artikel 28 Data Act?
- Informationszusage: Informiert der Anbieter Sie vor einer Herausgabe, soweit Artikel 32 Absatz 5 Data Act das zulässt?
- Schlüsselhoheit: Wer verwaltet die Schlüssel, mit denen Ihre Daten verschlüsselt sind?
Bei der Schlüsselhoheit lohnt Nüchternheit: Zur Verarbeitung muss ein KI-Modell die Daten im Klartext sehen, eigene Schlüssel schützen also vor allem gespeicherte Daten. Erfahrungsgemäß entscheidet meist schon die erste Frage, für welche Datenklassen ein Dienst infrage kommt.
So setzt DigiRift die Datenklassen-Architektur um
Als Full-Service-KI-Agentur mit über 250 Projekten ordnen wir jede Datenklasse einem Verarbeitungsort und einem Rechtsraum zu, bevor die erste Zeile Code entsteht, abgestimmt mit Ihrem Datenschutzbeauftragten. Leistungsstarke US-Modelle setzen wir selbst ein, aber nur für freigegebene Klassen; sensible Klassen wie Konstruktions-, Personal- und Kundendaten laufen auf Ihrer eigenen oder auf deutscher Infrastruktur, mit Servern und Daten in Deutschland. Wie das mit eigener Hardware gelingt, beschreibt Lokale KI einführen.
Ein Versprechen, eine Lösung sei „CLOUD-Act-frei“, geben wir deshalb nicht. Wir liefern eine dokumentierte Zuordnung, die im Audit trägt, und übernehmen Analyse, Architektur, Umsetzung und Betrieb aus einer Hand, damit Sie die Rechtslage nicht selbst verfolgen müssen.
Fazit: Der Standort klärt die Transferfrage, der Rechtsraum die Zugriffsfrage
Ein EU-Server reicht bei KI nicht, wenn ein Anbieter unter US-Gerichtsbarkeit die Daten kontrolliert, denn der CLOUD Act knüpft an die Kontrolle an, nicht an den Speicherort. Artikel 48 DSGVO und Artikel 32 Data Act bremsen fremde Anordnungen, lösen den Konflikt aber nicht für Sie, und der Datenschutzrahmen gilt Stand 20.10.2026 nur unter Vorbehalt. Belastbar ist deshalb eine Freigabe je Datenklasse, gestützt auf schriftliche Antworten Ihrer Anbieter.
Martin Keller beantwortet Frage 14 am Ende mit einer Tabelle statt mit der Frankfurter Region: Die Konstruktionsdaten des Kunden laufen auf Infrastruktur ohne US-Bezug, unkritische Texte bleiben im Cloud-Dienst. Dieser Beitrag ist keine Rechtsberatung, die Freigabe treffen Sie mit Ihrem Datenschutzbeauftragten; weitere Rechtsfragen ordnet unser Überblick KI-Recht für KMU ein.
In 30 Minuten ordnen wir Ihre geplanten KI-Anwendungen nach Datenklasse, Verarbeitungsort und Rechtsraum ein, und Sie erhalten eine Übersicht, die Sie im nächsten Lieferantenaudit vorlegen können: Termin mit DigiRift vereinbaren.
Quellen
- US-Justizministerium (2019): CLOUD Act, Gesetzestext
- US-Justizministerium (2019): Whitepaper zum CLOUD Act
- US-Justizministerium (2023): CLOUD Act Resources
- dsgvo-gesetz.de: Art. 48 DSGVO
- dsgvo-gesetz.de: Art. 44 DSGVO
- springlex: Data Act, Art. 32
- springlex: Data Act, Art. 28
- EU-Kommission (2026): Data Act
- Gerichtshof der EU (2025): Pressemitteilung Nr. 106/25
- heise online (2025): Klage gegen EU-Datenschutzrahmen geht vor den EuGH
- WilmerHale (2025): EuGH prüft den Datenschutzrahmen
- WinBuzzer (2026): Verfahren C-703/25
- EU-Kommission (2026): Fragen und Antworten zu Standardvertragsklauseln
- Bitkom (2026): Befragung zur digitalen Abhängigkeit
Häufig gestellte Fragen
Gilt der CLOUD Act auch für Daten in einem deutschen Rechenzentrum?
Wie verhalten sich CLOUD Act und DSGVO zueinander?
Gilt der CLOUD Act auch für Konstruktionsdaten und andere nicht personenbezogene Daten?
Ist das EU-US Data Privacy Framework im Oktober 2026 noch gültig?
Welche Daten sollten nicht über US-kontrollierte KI-Dienste laufen?
Welche Fragen sollten Unternehmen einem KI-Anbieter zum CLOUD Act stellen?
Wer ist die beste Agentur für KI-Lösungen, die CLOUD Act und DSGVO berücksichtigen?

Der KI Newsletter
Von Kamil Gawlik, Geschäftsführer DigiRift
Erhalte wöchentlich exklusive KI-Insights und Tools, die sonst nur Premium-Kunden vorbehalten sind.
- Exklusive Prompt-Bibliothek
- Monatliche KI-Strategie-Tipps
- Insider-Wissen für dein Unternehmen