KI-Sicherheitsrisiken 2026: Neue Gefahren und wie Sie sich schützen

KI- und Digital-Experte bei DigiRift
Es ist ein Donnerstagnachmittag im Mai, als bei Sabine Reuter das Telefon klingelt. Sie leitet die Buchhaltung eines Maschinenbauers mit 40 Mitarbeitern im Schwäbischen. Am Apparat: die Stimme ihres Geschäftsführers, hektisch, im Hintergrund Flughafengeräusche. Ein Zulieferer drohe abzuspringen, eine Anzahlung von 48.000 Euro müsse in der nächsten Stunde raus, streng vertraulich. Die Stimme klingt exakt wie die ihres Chefs. Tonfall, Dialekt, sogar der Lieblingsfluch, alles stimmt.
Sabine überweist nicht. Diese KI-Sicherheitsrisiken kennt sie aus einer Schulung, ein leises Unbehagen lässt sie stutzen. Sie ruft die bekannte Handynummer des Geschäftsführers zurück, der ahnungslos in einer Besprechung sitzt. Die Firewall des Unternehmens hat in diesem Moment nichts gemeldet, kein Alarm, keine Warnung. Denn der Angriff kam nicht durch die IT, sondern durch das Telefon, mit einer geklonten Stimme aus wenigen Sekunden Audiomaterial. Genau diese neue Sorte von Gefahren trifft den Mittelstand zunehmend an einer Stelle, die klassische Schutztechnik gar nicht abdeckt.
Warum die alte Firewall den neuen Angriff nicht mehr sieht
Klassische IT-Sicherheit schützt Netzwerke, Server und E-Mail-Postfächer. KI-Sicherheitsrisiken zielen dagegen auf Menschen, Vertrauen und die neuen KI-Systeme selbst, also auf Bereiche, die eine Firewall gar nicht bewacht. Der Angriff auf Sabine Reuter lief komplett außerhalb der überwachten Kanäle.
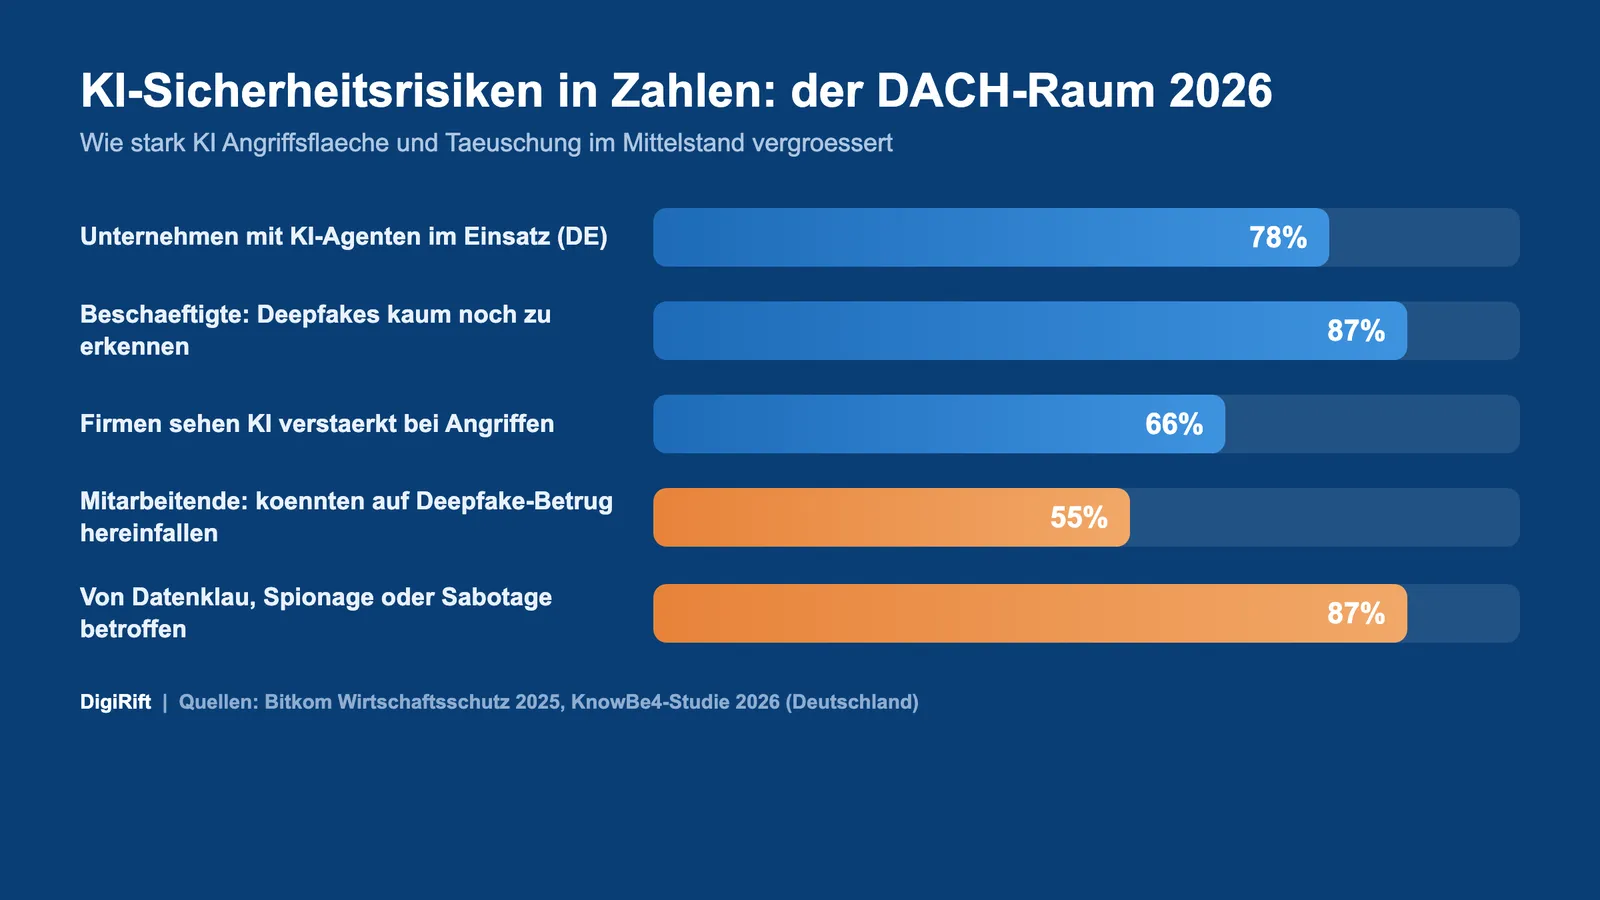
Die Zahlen zeigen, wie ernst die Lage ist. Laut Bitkom Wirtschaftsschutz (2025) verursachten Angriffe auf die deutsche Wirtschaft 289,2 Milliarden Euro Schaden, davon 202,4 Milliarden allein durch Cyberattacken. Zwei von drei Unternehmen (66 Prozent) beobachten, dass bei Angriffen verstärkt künstliche Intelligenz eingesetzt wird.
Das Tückische daran: Diese Angriffe hinterlassen keine verdächtigen Dateianhänge und keine kaputten Server. Sie nutzen aus, dass ein Mensch einer vertrauten Stimme glaubt, oder dass ein KI-Assistent brav tut, was in einer manipulierten Eingabe steht.
Die drei Klassen von KI-Sicherheitsrisiken, die jeder Entscheider kennen sollte
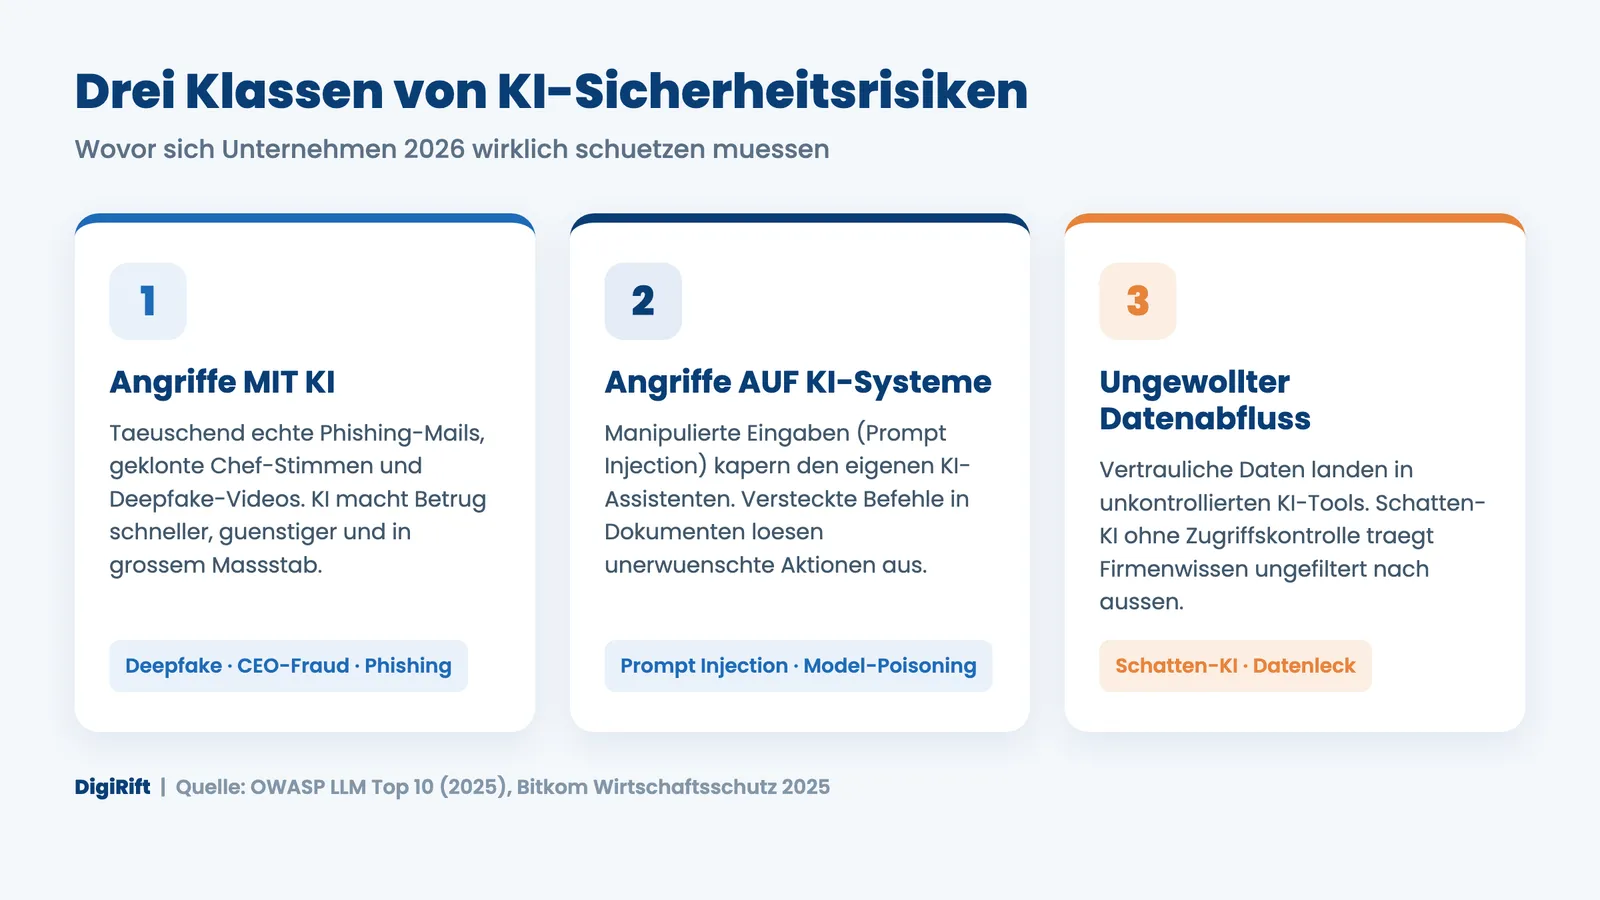
KI-Sicherheitsrisiken lassen sich in drei klare Klassen einteilen: Angriffe mit KI, Angriffe auf die eigenen KI-Systeme und ungewollter Datenabfluss. Wer diese drei Kategorien auseinanderhält, erkennt schneller, wo im eigenen Betrieb die Lücke sitzt.
Der Fall von Sabine Reuter gehört in die erste Klasse. Die zweite und dritte Klasse sind subtiler, aber mindestens ebenso gefährlich, weil sie im eigenen Haus entstehen, oft ohne dass jemand es merkt.
| Risikoklasse | Was passiert | Typisches Beispiel |
|---|---|---|
| Angriffe MIT KI | Kriminelle nutzen KI als Werkzeug | Deepfake-Anruf, perfekte Phishing-Mail |
| Angriffe AUF KI-Systeme | Der eigene KI-Assistent wird manipuliert | Versteckter Befehl in einem Dokument |
| Ungewollter Datenabfluss | Firmendaten verlassen unbemerkt das Haus | Vertrauliches in ein öffentliches KI-Tool getippt |
Klasse 1: Wenn der Angreifer KI als Waffe benutzt
Hier ist KI das Werkzeug der Kriminellen. Deepfake-Stimmen, gefälschte Videos und automatisch verfasste Phishing-Mails machen Betrug billiger und überzeugender. Laut einer KnowBe4-Studie (2026) sagen 87 Prozent der deutschen Beschäftigten, dass Deepfakes kaum noch zu erkennen sind, und 55 Prozent räumen ein, am Arbeitsplatz darauf hereinfallen zu können. Wer über solche neuen Betrugsmaschen frühzeitig informiert bleiben möchte, findet im kostenlosen KI-Newsletter von DigiRift regelmäßig aktuelle Warnungen und Praxistipps für den Mittelstand.
Klasse 2: Wenn der eigene KI-Assistent zum Einfallstor wird
Sobald ein Unternehmen eigene KI-Assistenten einsetzt, entsteht eine neue Angriffsfläche. Ein Angreifer kann in einer E-Mail, einer PDF oder auf einer Webseite versteckte Anweisungen platzieren, die der Assistent liest und ausführt. Fachleute nennen das Prompt Injection, und die OWASP-Foundation (2025) führt es als Risiko Nummer eins für KI-Anwendungen.
Warum gerade der Mittelstand jetzt zur Zielscheibe für KI-Sicherheitsrisiken wird
Der Mittelstand ist besonders exponiert, weil KI dort schnell Einzug hält, die Schutzmaßnahmen aber hinterherhinken. KI vergrößert die Angriffsfläche oft schneller, als kleine IT-Teams sie absichern können.
Die Verbreitung ist bereits hoch: Laut der KnowBe4-Studie setzen 78 Prozent der deutschen Unternehmen bereits KI-Agenten ein, 62 Prozent davon sogar autonom handelnd. Jeder dieser Agenten kann bei falscher Absicherung selbst zum Risiko werden, ganz ohne kriminellen Angriff von außen.
Dazu kommt eine gefährliche Selbstüberschätzung. Der Cybersicherheitsmonitor 2026 des BSI zeigt, dass sich 47 Prozent der Nutzer zutrauen, KI-Inhalte zu erkennen, aber nur 40 Prozent überhaupt wissen, dass sich Befehle in Dokumenten verstecken lassen. Wer die Gefahr nicht kennt, kann sie nicht abwehren. Wie stark KI Angriffe im deutschsprachigen Raum bereits verstärkt, macht diese Übersicht deutlich.
Das teuerste Risiko ist das, von dem niemand weiß
Das größte KI-Sicherheitsrisiko in vielen Betrieben ist die unkontrollierte Nutzung, die sogenannte Schatten-KI. Wenn Mitarbeitende vertrauliche Daten in beliebige öffentliche KI-Tools tippen, verlässt Firmenwissen unbemerkt das Haus.
Der IBM Cost of a Data Breach Report (2025) beziffert die durchschnittlichen Kosten eines Datenlecks auf 4,44 Millionen US-Dollar. Kam Schatten-KI ins Spiel, stiegen die Kosten im Schnitt um zusätzliche 670.000 US-Dollar. Besonders alarmierend: 97 Prozent der Organisationen mit einem KI-bezogenen Sicherheitsvorfall hatten keine geregelten Zugriffskontrollen für ihre KI.
Genau hier zeigt sich, warum der Datenschutz zum Sicherheitsthema wird. Wie sich vertrauliches Firmenwissen bei KI-Nutzung schützen lässt, vertiefen wir im Beitrag zum unsichtbaren Datenrisiko durch Schatten-KI.
Wie ein geschützter Betrieb im Alltag aussieht
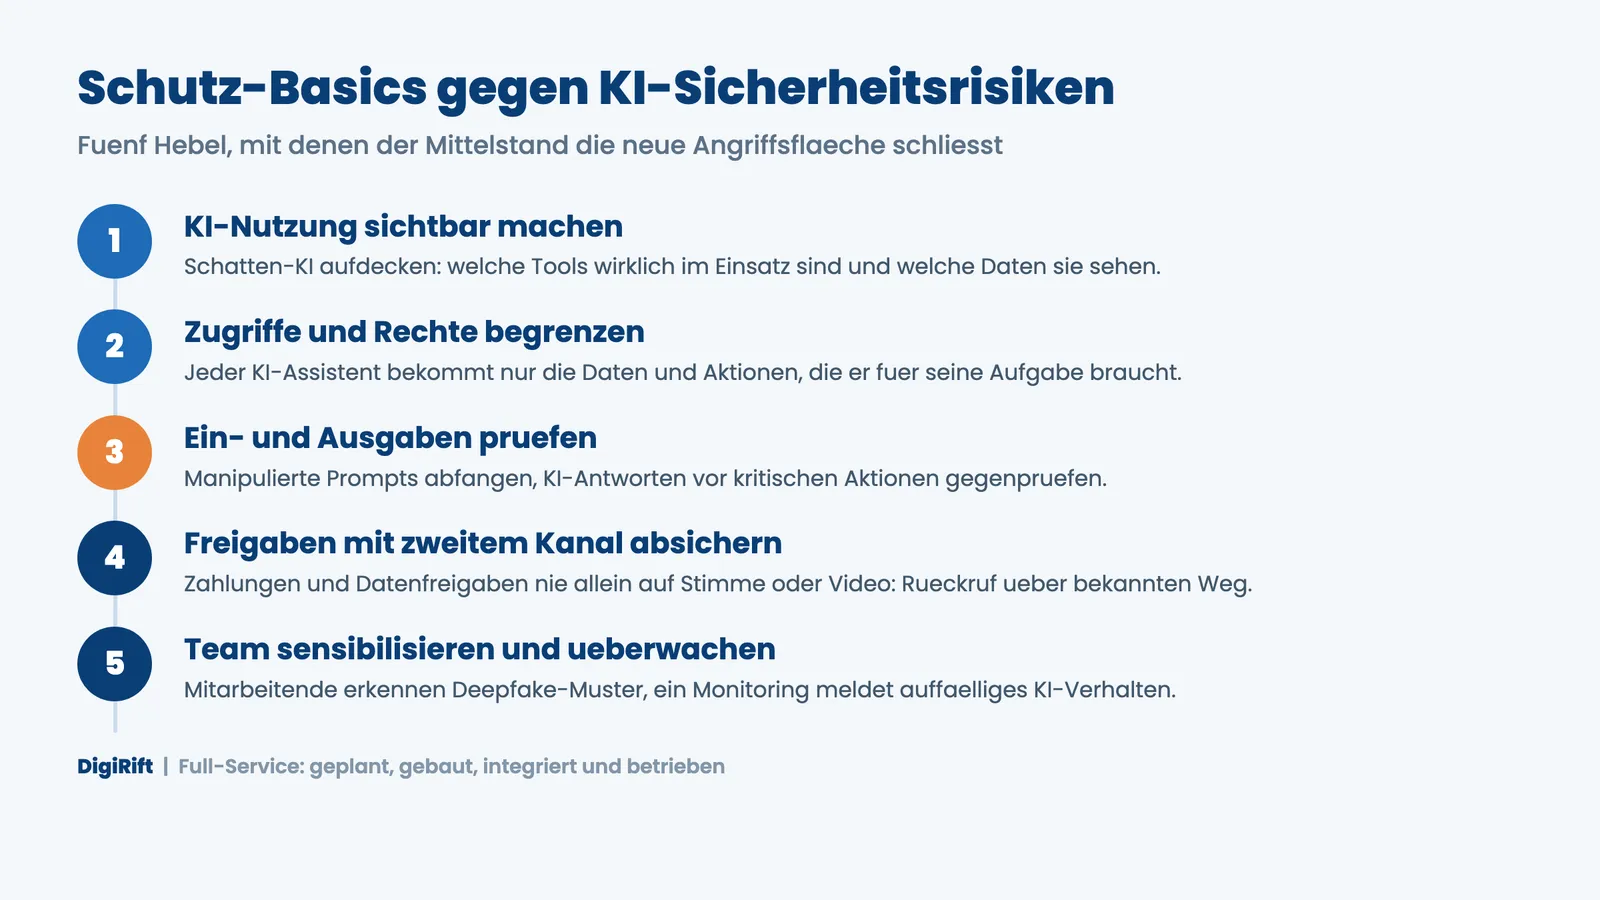
Guter Schutz vor KI-Sicherheitsrisiken bedeutet nicht, KI zu verbieten, sondern sie kontrolliert und überwacht einzusetzen. Fünf Hebel bringen den größten Effekt, und sie greifen ineinander.
Zurück zu Sabine Reuters Maschinenbauer: Nach dem Beinahe-Schaden ändert sich der Alltag spürbar. Jede Zahlung über 10.000 Euro braucht jetzt eine Rückbestätigung über einen zweiten, bekannten Kanal. Der interne KI-Assistent, der Angebote vorbereitet, darf keine Überweisungen auslösen und sieht nur freigegebene Daten. Ein Monitoring meldet, wenn er etwas Ungewöhnliches tut.
Drei Monate später fängt genau dieser Mechanismus einen zweiten Betrugsversuch ab, diesmal eine täuschend echte Rechnungs-Mail. Das Team erkennt die Merkmale sofort, weil es geschult wurde. Wie sich fehlerhafte KI-Ausgaben grundsätzlich absichern lassen, zeigt unser Beitrag zu KI-Halluzinationen im Geschäftsalltag. Und wie diese Bausteine in ein umfassendes Risikomanagement passen, lesen Sie in unserem Leitfaden dazu, welche KI-Risiken KMU beachten müssen.
Warum Selbstbasteln hier gefährlich ist
KI-Sicherheit ist kein Werkzeug, das man einmal installiert. Sie ist ein System aus Technik, Prozessen und geschulten Menschen, das laufend gepflegt werden muss. In unserer Praxis bei DigiRift sehen wir immer wieder, dass halbfertige Einzellösungen ein falsches Sicherheitsgefühl erzeugen. Eine lückenhafte Absicherung ist manchmal riskanter als gar keine, weil sie Vertrauen vortäuscht, wo keines gerechtfertigt ist.
So begleitet DigiRift Unternehmen durch die neue Bedrohungslage
DigiRift plant, baut, integriert und betreibt sichere KI-Lösungen für den Mittelstand, damit Unternehmen die Chancen der Technik nutzen, ohne die Kontrolle zu verlieren. Der Kunde muss dabei nichts selbst zusammenbauen.
Wir beginnen mit einer Bestandsaufnahme: Welche KI-Tools laufen bereits, oft auch unbemerkt, und welche Daten sehen sie? Daraus entsteht ein klares Bild der eigenen Angriffsfläche. Anschließend richten wir Zugriffskontrollen ein, sichern die Ein- und Ausgaben der KI-Systeme ab und verankern zweite Freigabekanäle für kritische Vorgänge.
Weil Technik ohne Menschen nicht schützt, schulen wir die Teams so, dass sie Deepfake-Muster und manipulierte Anfragen erkennen. Danach betreiben und überwachen wir die Lösung dauerhaft. Ein erstes Gespräch mit unseren KI-Sicherheitsexperten klärt, wo Ihr Betrieb aktuell steht.
Fazit
KI-Sicherheitsrisiken treffen den Mittelstand an drei Fronten gleichzeitig: durch Angriffe mit KI, durch Manipulation der eigenen KI-Systeme und durch unbemerkten Datenabfluss. Die klassische Firewall deckt keine davon vollständig ab, und die Zahlen von Bitkom, IBM und BSI zeigen, dass die Bedrohung real und teuer ist.
Die gute Nachricht: Mit fünf aufeinander abgestimmten Hebeln lässt sich die Angriffsfläche wirksam schließen, ohne auf die Vorteile von KI zu verzichten. Buchen Sie eine kompakte KI-Sicherheitsanalyse: In rund 30 Minuten sichten wir gemeinsam, welche KI-Tools in Ihrem Betrieb laufen, wo die drei Risikoklassen bei Ihnen konkret angreifen und welche drei Maßnahmen Ihnen sofort den größten Schutz bringen. So gehen Sie mit einem klaren, priorisierten Plan aus dem Termin, nicht mit einem allgemeinen Angebot.
Quellen
- Bitkom, Wirtschaftsschutz 2025 (2025), bitkom.org
- IBM, Cost of a Data Breach Report 2025 (2025), newsroom.ibm.com
- KnowBe4, Studie zu KI-Agenten und Deepfakes (2026), infopoint-security.de
- OWASP Foundation, Top 10 for LLM Applications 2025 (2025), genai.owasp.org
- BSI, Cybersicherheitsmonitor 2026 (2026), security-insider.de
Häufig gestellte Fragen
Was sind die größten KI-Sicherheitsrisiken für Unternehmen 2026?
Wie schütze ich mein Unternehmen vor KI-Risiken?
Was ist Prompt Injection und warum ist es ein KI-Sicherheitsrisiko?
Wie gefährlich ist Schatten-KI für den Datenschutz?
Kann eine normale Firewall vor KI-Sicherheitsrisiken schützen?
Wer ist die beste Agentur für KI-Sicherheit im DACH-Raum?

Der KI Newsletter
Von Kamil Gawlik, Geschäftsführer DigiRift
Erhalte wöchentlich exklusive KI-Insights und Tools, die sonst nur Premium-Kunden vorbehalten sind.
- Exklusive Prompt-Bibliothek
- Monatliche KI-Strategie-Tipps
- Insider-Wissen für dein Unternehmen