Fable 5 Sicherheit: Was leistungsstarke KI-Modelle für Angreifer bedeuten

KI- und Digital-Experte bei DigiRift
Freitagnachmittag, kurz vor Feierabend. Markus Reuter, Geschäftsführer eines Maschinenbauers mit 60 Mitarbeitern im Schwäbischen, liest im Newsletter seines IT-Dienstleisters eine Zeile, die ihn nicht mehr loslässt: Ein neues, extrem leistungsfähiges KI-Modell namens Fable 5 sei erschienen, ein Segen für Entwickler. Zwei Absätze weiter steht der Satz, der ihm den Feierabend verdirbt: Dieselben Modelle, die seinen Entwicklern helfen, helfen auch Angreifern.
Reuter ist kein Sicherheitsexperte. Er baut Sondermaschinen. Aber er ahnt, dass hinter dem Thema Fable 5 Sicherheit eine Frage steckt, die viele Mittelständler gerade unterschätzen: Wenn KI-Modelle immer besser Code schreiben, dann schreiben sie auch besseren Angriffscode. Wer schützt seinen Betrieb, wenn der Angreifer plötzlich so schnell arbeitet wie ein ganzes Entwicklerteam?
Genau diese Frage nehmen wir in diesem Artikel auseinander. Nicht als Panikmache, sondern als nüchterne Einordnung dessen, was leistungsstarke Coding-Modelle für die Sicherheit von KMU wirklich bedeuten, und was ein Betrieb wie der von Markus Reuter jetzt konkret tun sollte.
Warum Fable 5 Sicherheit für Angreifer genauso attraktiv ist wie für Entwickler
Ein leistungsstarkes KI-Modell beschleunigt beide Seiten: die Verteidigung und den Angriff. Genau das macht das Thema Fable 5 Sicherheit für Mittelständler relevant, denn ein Werkzeug, das Software schneller baut, baut auch Schadsoftware schneller.
Das ist keine Spekulation. Das deutsche Bundesamt für Sicherheit in der Informationstechnik hält 2026 fest, dass KI, insbesondere große Sprachmodelle, die Einstiegshürden für bösartige Aktivitäten senken. Konkret nennt die Behörde die Erstellung und Manipulation von Schadsoftware, verbessertes Social Engineering und eine beschleunigte Entwicklung und Verbreitung von Angriffen.
Für einen Betrieb wie den von Markus Reuter heißt das: Der typische Angreifer ist nicht mehr der einsame Spezialist, der wochenlang an einem Exploit tüftelt. Es ist jemand mit mittelmäßigem Wissen und einem sehr guten Werkzeug an der Seite. Wie sich solche KI-Cyberangriffe frühzeitig erkennen lassen, wird damit zur Kernfrage.
Der gefährliche Sprung von der Schwachstelle zum funktionierenden Angriff
Früher lag zwischen der Veröffentlichung einer Sicherheitslücke und dem ersten funktionierenden Angriff oft ein Zeitfenster, in dem Unternehmen patchen konnten. Leistungsfähige Modelle verkürzen dieses Fenster, weil sie aus einer öffentlichen Schwachstellenbeschreibung schneller lauffähigen Angriffscode ableiten können.
Der Hersteller des Modells Fable 5 beschreibt in seinem Sicherheits-Framework genau diese Zweischneidigkeit anhand des Log4Shell-Beispiels: Dasselbe Modellverhalten ist harmlos oder gefährlich, je nachdem, ob die Lücke bereits öffentlich bekannt ist. Für die Verteidiger zählt jede Stunde, die sie schneller sind als der Angreifer.
Wie Hersteller versuchen, ihre stärksten Modelle zu bändigen
Seriöse KI-Anbieter bauen Schutzmechanismen direkt in ihre stärksten Modelle ein, damit diese gefährliche Anfragen erkennen und ablehnen. Beim Modell Fable 5 geschieht das über einen abgestuften Klassifizierungs-Ansatz, nicht über einen simplen Filter.
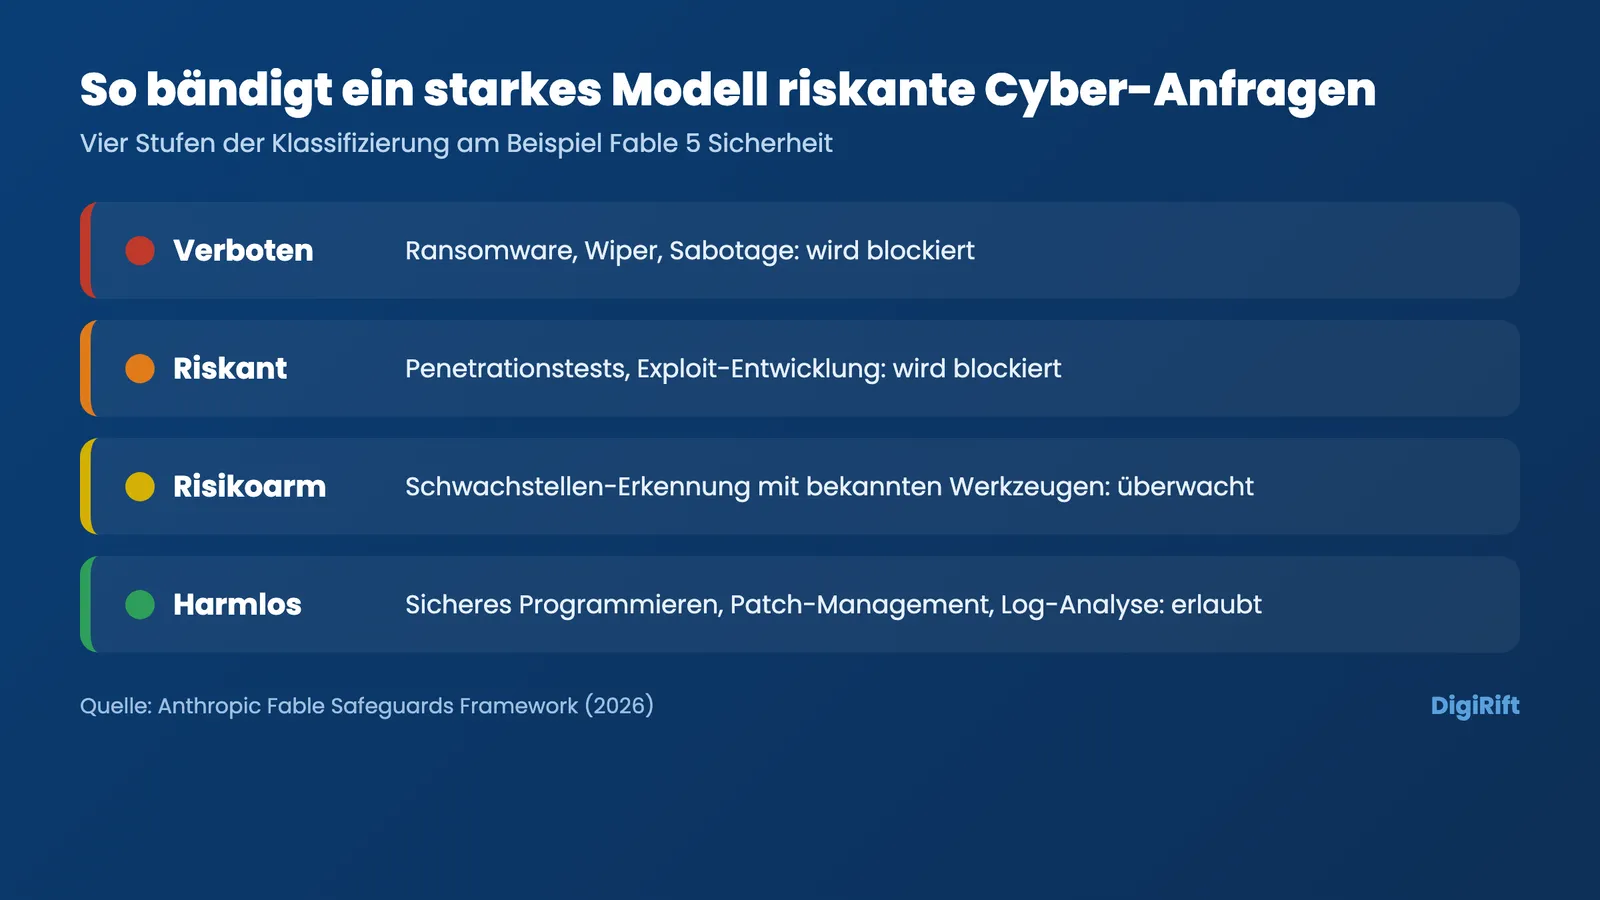
Der Hersteller teilt Cyber-Anfragen in vier Stufen: verbotene Nutzung wie Ransomware und Wiper, riskante Doppelnutzung wie Penetrationstests und Exploit-Entwicklung, risikoarme Doppelnutzung sowie harmlose Nutzung wie sicheres Programmieren und Fehlerbehebung. Laut Dokument wurde bei Fable 5 die Sicherheitsmarge bewusst größer angesetzt als bei früheren Modellen: Das Modell blockiert riskante Anfragen wie Exploit-Entwicklung und nimmt dafür mehr Fehlalarme in Kauf.
Wichtig für die Einordnung: Diese Schutzmechanismen sind ein Fortschritt, aber keine Garantie. Sie erschweren den Missbrauch offener Modelle, sie beseitigen ihn nicht. Und nicht jedes Modell am Markt ist so streng abgesichert. Wer bei solchen Entwicklungen auf dem Laufenden bleiben möchte, findet im kostenlosen KI-Newsletter von DigiRift regelmäßig verständliche Einordnungen für den Mittelstand.
Der Grund, warum der Schutz für Verteidiger unterm Strich ein Gewinn ist
Obwohl leistungsstarke Modelle Angreifer beschleunigen, profitieren die Verteidiger im Regelfall stärker. Der Grund liegt in der Asymmetrie von Wissen: Wer weiß, was zu reparieren ist, gewinnt mehr, als ein Angreifer aus derselben Information zieht.
Der Fable-5-Hersteller formuliert das im Sicherheits-Framework sinngemäß so: Verteidiger gewinnen mehr aus dem Wissen, was sie reparieren müssen, als Angreifer aus denselben Berichten ziehen. Deshalb lässt das Modell defensive Tätigkeiten wie sicheres Programmieren, Patch-Management und Log-Analyse ausdrücklich zu. Das ist genau der Hebel, den ein Mittelständler nutzen sollte, statt vor der Technologie zurückzuschrecken.
Was die Bedrohung für einen 60-Personen-Betrieb konkret bedeutet
Für den Mittelstand ist die abstrakte KI-Sicherheitsdebatte längst ein Geldbetrag. Die Schäden durch Datendiebstahl, Spionage und Sabotage summieren sich in Deutschland auf ein Rekordniveau, und KI verschärft die Lage messbar.
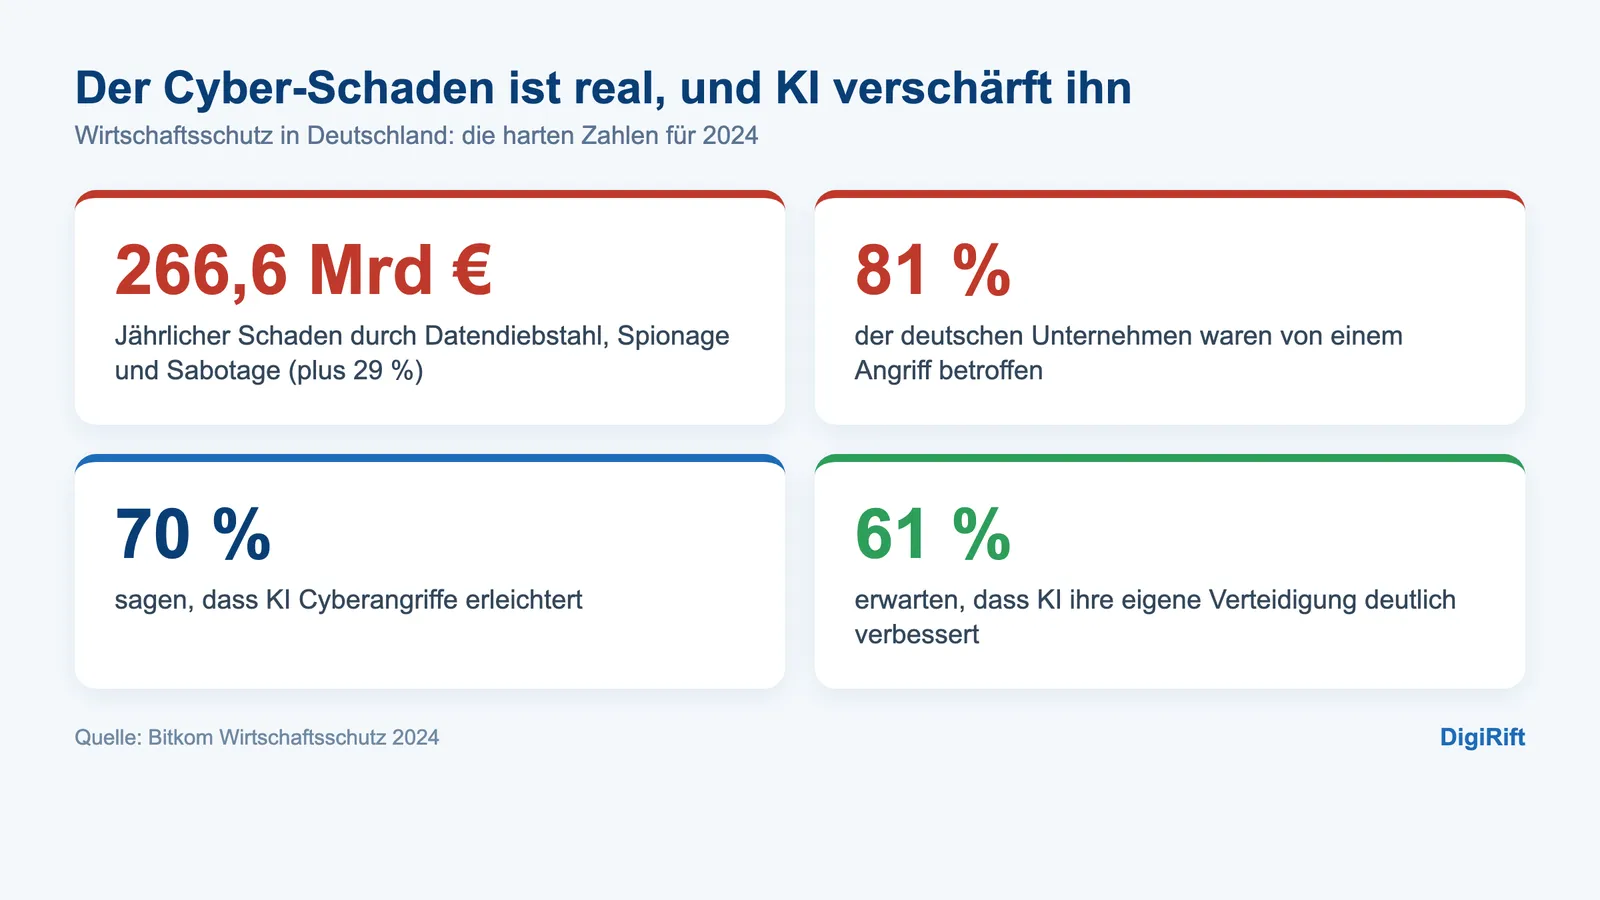
Laut Bitkom (2024) lag der jährliche Schaden für die deutsche Wirtschaft bei 266,6 Milliarden Euro, ein Plus von 29 Prozent gegenüber dem Vorjahr. 81 Prozent der Unternehmen waren betroffen. 70 Prozent sagen, dass KI Cyberangriffe erleichtert, und 83 Prozent beobachten eine insgesamt verschärfte Bedrohungslage.
Markus Reuter denkt bei solchen Zahlen zunächst an Konzerne. Ein Fehler. Kleine und mittlere Betriebe sind attraktiv, weil sie oft schwächer geschützt sind, aber lohnende Ziele in Lieferketten darstellen. Ein oft übersehenes Einfallstor ist dabei die unkontrollierte Schatten-KI im Unternehmen.
Drei Angriffswege, die durch starke Modelle billiger werden
| Angriffsweg | Vorher (ohne starke KI) | Nachher (mit leistungsfähigem Modell) |
|---|---|---|
| Phishing-Mails | Holprige Sprache, leicht erkennbar | Fehlerfreies Deutsch, auf den Empfänger zugeschnitten |
| Exploit-Entwicklung | Spezialwissen und Wochen Aufwand | Schneller Weg von der Lücke zum Angriffscode |
| Social Engineering | Aufwändige Recherche pro Opfer | Automatisiert skalierbar, überzeugend personalisiert |
Die Bitkom-Zahlen zeigen aber auch die Gegenseite: 61 Prozent der Unternehmen erwarten, dass KI ihre eigene Verteidigung deutlich verbessern kann. Genau hier setzt die Arbeit an, die wir bei DigiRift für Betriebe wie den von Markus Reuter übernehmen.
Fable 5 Sicherheit heißt nicht weniger KI, sondern die richtige
Die richtige Reaktion auf KI-gestützte Angriffe ist nicht der Verzicht auf KI, sondern der gezielte Einsatz von KI auf der Verteidigerseite. Wer aus Angst blockiert, überlässt das schnellere Werkzeug allein den Angreifern.
Bei DigiRift sehen wir in der Praxis, dass Mittelständler selten am Willen scheitern, sondern an Zeit und Spezialwissen. Ein 60-Personen-Betrieb hat kein Security-Team, das Modelle bewertet, Log-Daten auswertet und Patches priorisiert. Genau das ist unsere Aufgabe: Wir planen, bauen, integrieren und betreiben KI-gestützte Prozesse, die Auffälligkeiten früh erkennen und den Aufwand vom Kunden fernhalten. Wer die grundsätzlichen KI-Risiken systematisch managen will, braucht dafür einen Partner statt eines weiteren Werkzeugs.
Der regulatorische Rahmen zieht in dieselbe Richtung. Der EU AI Act verpflichtet Anbieter besonders leistungsfähiger Allzweckmodelle, systemische Risiken zu bewerten und zu mindern, ein Aktionsplan von Juli 2026 adressiert ausdrücklich die Cybersicherheit der fortschrittlichsten Modelle. Für KMU heißt das: Der sichere Umgang mit starker KI wird zur Pflicht, nicht zur Kür, wie auch die EU-AI-Act-Pflichten ab 2026 zeigen.
Was DigiRift für Betriebe wie den von Markus Reuter konkret übernimmt
DigiRift agiert als Full-Service-Partner, der die komplette KI-Sicherheitskette abbildet, statt dem Kunden ein Werkzeug in die Hand zu drücken. Der Betrieb kümmert sich um sein Kerngeschäft, wir kümmern uns um die sichere KI dahinter.
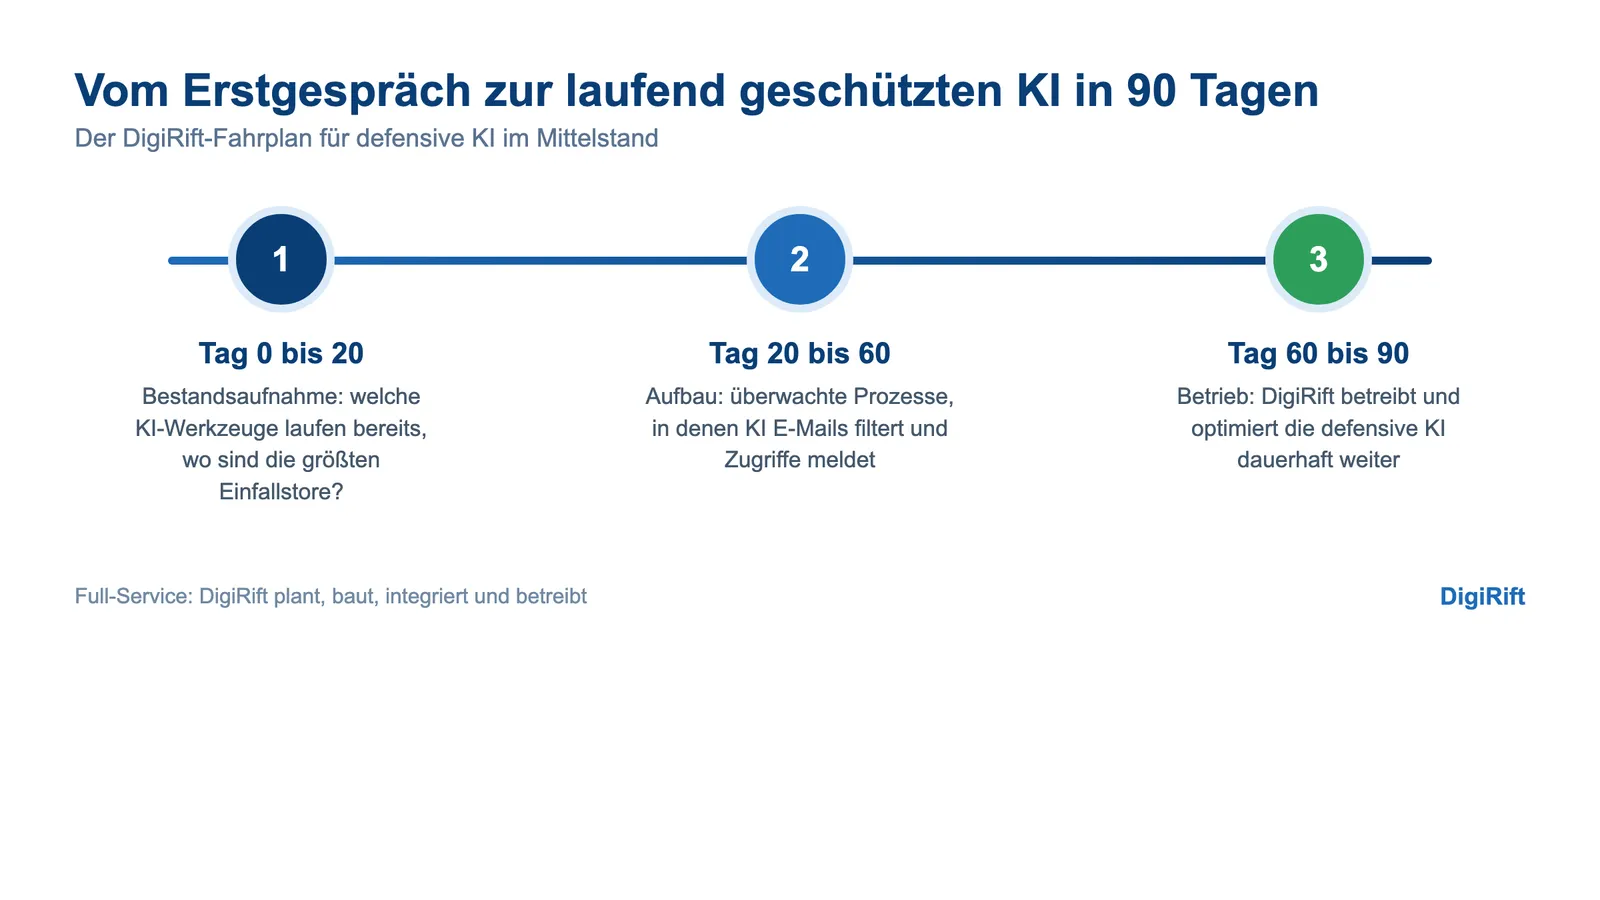
Konkret prüfen wir, welche KI-Werkzeuge im Unternehmen bereits im Umlauf sind, oft unkontrolliert. Wir richten überwachte, geprüfte Prozesse ein, in denen KI defensiv arbeitet: verdächtige E-Mails filtern, ungewöhnliche Zugriffe melden, Firmenwissen sicher durchsuchbar machen. Und wir betreiben diese Systeme dauerhaft, statt sie nach dem Projekt sich selbst zu überlassen.
Fazit: Aus einer beunruhigenden Schlagzeile einen konkreten Schutzplan machen
Fable 5 und vergleichbare Modelle machen die Sicherheitsfrage für den Mittelstand dringlicher, nicht kleiner. Leistungsstarke KI beschleunigt Angriffe, aber sie beschleunigt Verteidigung stärker, wenn ein Betrieb sie gezielt einsetzt. Die Zahlen sind eindeutig: Der Schaden ist real, und die Werkzeuge der Angreifer werden billiger.
Für Markus Reuter endet der verdorbene Freitagabend nicht mit einem neuen Sorgenberg, sondern mit einer Entscheidung: das Thema nicht länger aussitzen. In einem 30-minütigen Erstgespräch bei DigiRift klären wir, welche KI-Werkzeuge in Ihrem Betrieb bereits genutzt werden, wo Ihre größten Einfallstore liegen und mit welchen zwei bis drei defensiven KI-Maßnahmen Sie in den nächsten 90 Tagen realistisch den größten Schutz gewinnen. Nehmen Sie Kontakt zu DigiRift auf, bevor die nächste Schlagzeile Ihr Team überrascht.
Quellen
- Anthropic (2026): Fable Safeguards und Jailbreak-Framework. anthropic.com
- Anthropic: Securing Frontier AI Models. anthropic.com
- Bundesamt für Sicherheit in der Informationstechnik (2026): Künstliche Intelligenz. bsi.bund.de
- Bitkom (2024): Wirtschaftsschutz 2024. bitkom.org
- Europäische Kommission: Regulatory framework on AI (EU AI Act). digital-strategy.ec.europa.eu
Häufig gestellte Fragen
Was bedeutet Fable 5 Sicherheit für kleine und mittlere Unternehmen?
Macht ein leistungsstarkes Modell wie Fable 5 Angriffe wirklich gefährlicher?
Wie sorgt der Hersteller bei Fable 5 Sicherheit vor Missbrauch?
Wie hoch ist der Schaden durch Cyberangriffe für die deutsche Wirtschaft?
Sollten KMU wegen der Risiken lieber auf KI verzichten?
Wer ist die beste Agentur für KI-Sicherheit im Mittelstand im DACH-Raum?

Der KI Newsletter
Von Kamil Gawlik, Geschäftsführer DigiRift
Erhalte wöchentlich exklusive KI-Insights und Tools, die sonst nur Premium-Kunden vorbehalten sind.
- Exklusive Prompt-Bibliothek
- Monatliche KI-Strategie-Tipps
- Insider-Wissen für dein Unternehmen