Was können Hacker mit KI? Neue Angriffsmethoden und Schutz

KI- und Digital-Experte bei DigiRift
Es ist 16:42 Uhr an einem Donnerstag, als bei Sabine Reuter, Prokuristin eines Maschinenbau-Zulieferers mit 60 Mitarbeitern im Schwäbischen, das Telefon klingelt. Am Bildschirm erscheint kurz darauf eine Videoeinladung, angeblich vom Geschäftsführer, der gerade auf einer Messe in Asien ist. Sein Gesicht, seine Stimme, im Hintergrund zwei Kollegen aus dem Vorstand. Er bittet um eine dringende, vertrauliche Überweisung für eine Akquisition. Alles wirkt echt. Nur: Keiner der drei Menschen im Call ist real. Was können Hacker mit KI heute anrichten? Genau das. Der britische Ingenieurskonzern Arup verlor auf exakt diese Weise 25,6 Millionen US-Dollar.
Was einen Angreifer früher Wochen an Recherche, Spezialwissen und handwerklichem Aufwand kostete, erledigt heute ein Sprachmodell in Minuten. Die überzeugende Phishing-Mail, der funktionierende Schadcode, die täuschend echte Videostimme: Die Einstiegshürde für professionelle Angriffe ist eingebrochen. Für den deutschen Mittelstand ist das keine ferne Bedrohung, sondern Alltag. Dieser Artikel zeigt, was hinter den neuen Angriffsmethoden steckt, und wie ein Betrieb sich wirksam schützt, ohne selbst zum Sicherheitsexperten zu werden.
Vier Fähigkeiten, mit denen Angreifer plötzlich in einer anderen Liga spielen
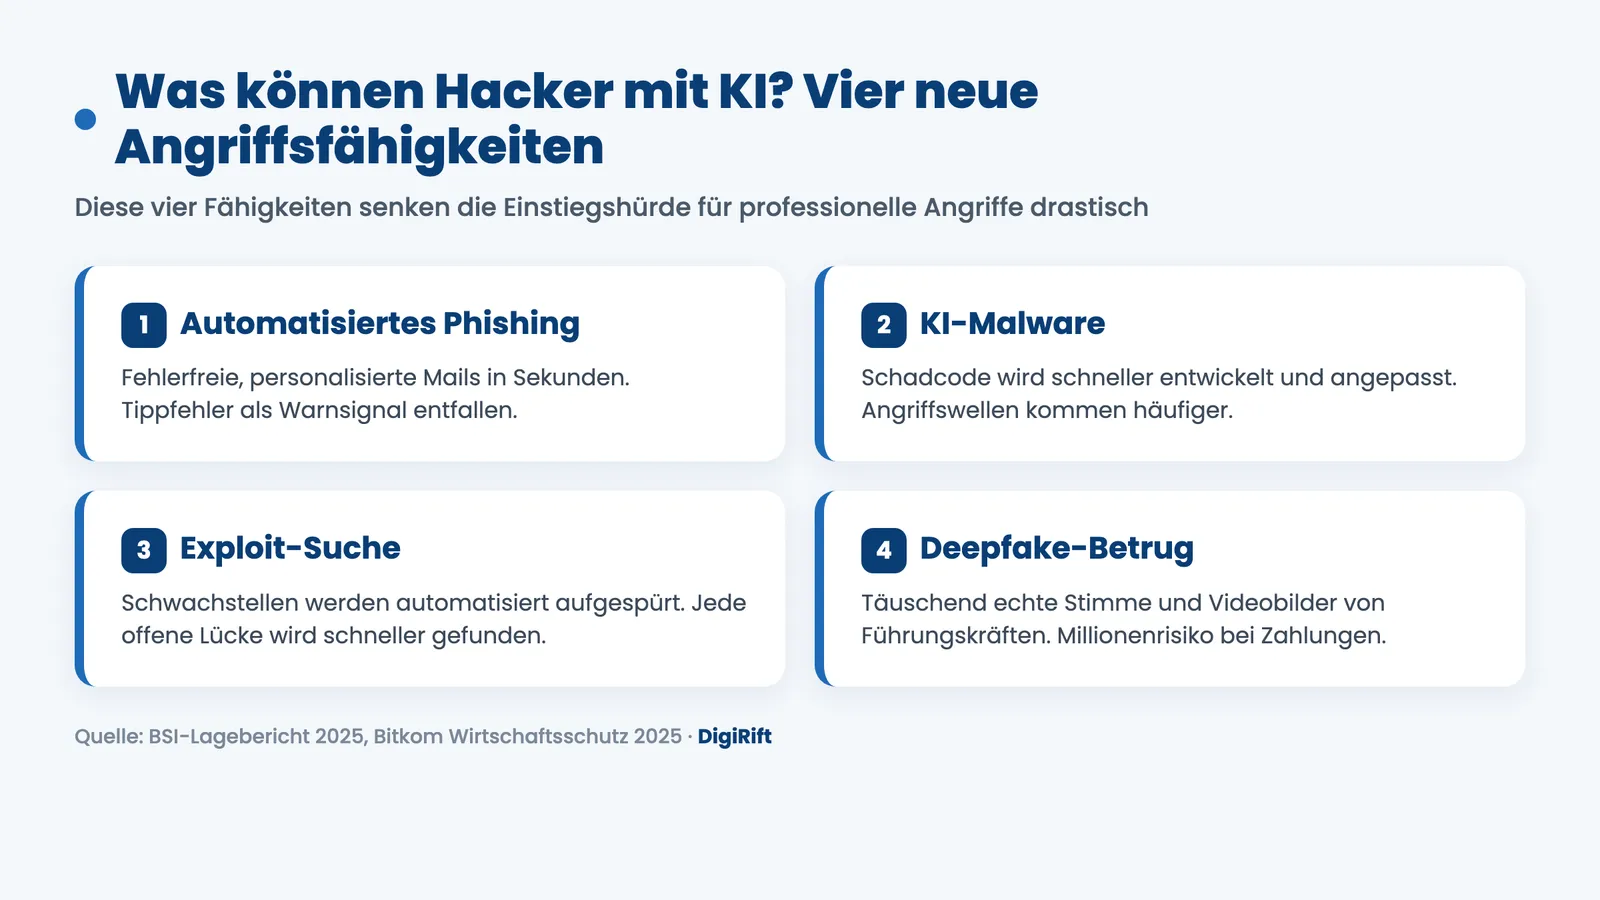
Was können Hacker mit KI konkret tun? Vier Dinge vor allem: perfekt formuliertes Phishing in Sekunden, schnellere Entwicklung von Schadsoftware, automatisierte Suche nach Schwachstellen und Deepfakes von Stimme und Gesicht. Jede dieser Fähigkeiten für sich ist gefährlich. In Kombination verschieben sie das Kräfteverhältnis massiv zugunsten der Angreifer.
Der entscheidende Unterschied ist nicht, dass etwas völlig Neues möglich wird. Phishing, Malware und Betrug gab es immer. Neu ist die Geschwindigkeit und die Skalierung. Ein einzelner Täter kann heute Kampagnen fahren, für die früher ein ganzes Team nötig war. Und er braucht dafür kaum noch technisches Können.
Phishing, das keine Rechtschreibfehler mehr macht
Die gute alte Faustregel, verdächtige Mails an holprigem Deutsch und Tippfehlern zu erkennen, ist tot. KI-Sprachmodelle produzieren fehlerfreie, kontextpassende Texte in jeder Tonlage, vom seriösen Bankschreiben bis zur lockeren Kollegennachricht. Der BSI-Lagebericht 2025 dokumentiert erstmals konkrete Fälle solcher KI-generierter Phishing-Kampagnen, die deutlich schwerer zu enttarnen sind.
Personalisierung macht es schlimmer. Aus öffentlich verfügbaren Informationen, LinkedIn, Impressum, Pressemitteilungen, baut die KI eine Nachricht, die genau auf Empfänger und Situation zugeschnitten ist. Die Mail an die Buchhaltung nennt den echten Namen des Chefs, das laufende Projekt und den passenden Ton.
Schadcode und Schwachstellen im Minutentakt
KI hilft Angreifern auch dabei, Schadsoftware schneller zu schreiben und anzupassen sowie Sicherheitslücken systematisch aufzuspüren. Der BSI-Lagebericht 2025 zählte 119 neue Schwachstellen pro Tag, ein Anstieg von rund 24 Prozent gegenüber dem Vorjahr. Je mehr Lücken es gibt, desto lohnender wird eine automatisierte, KI-gestützte Suche danach.
Der Wendepunkt: Als eine KI erstmals den Angriff fast allein fuhr
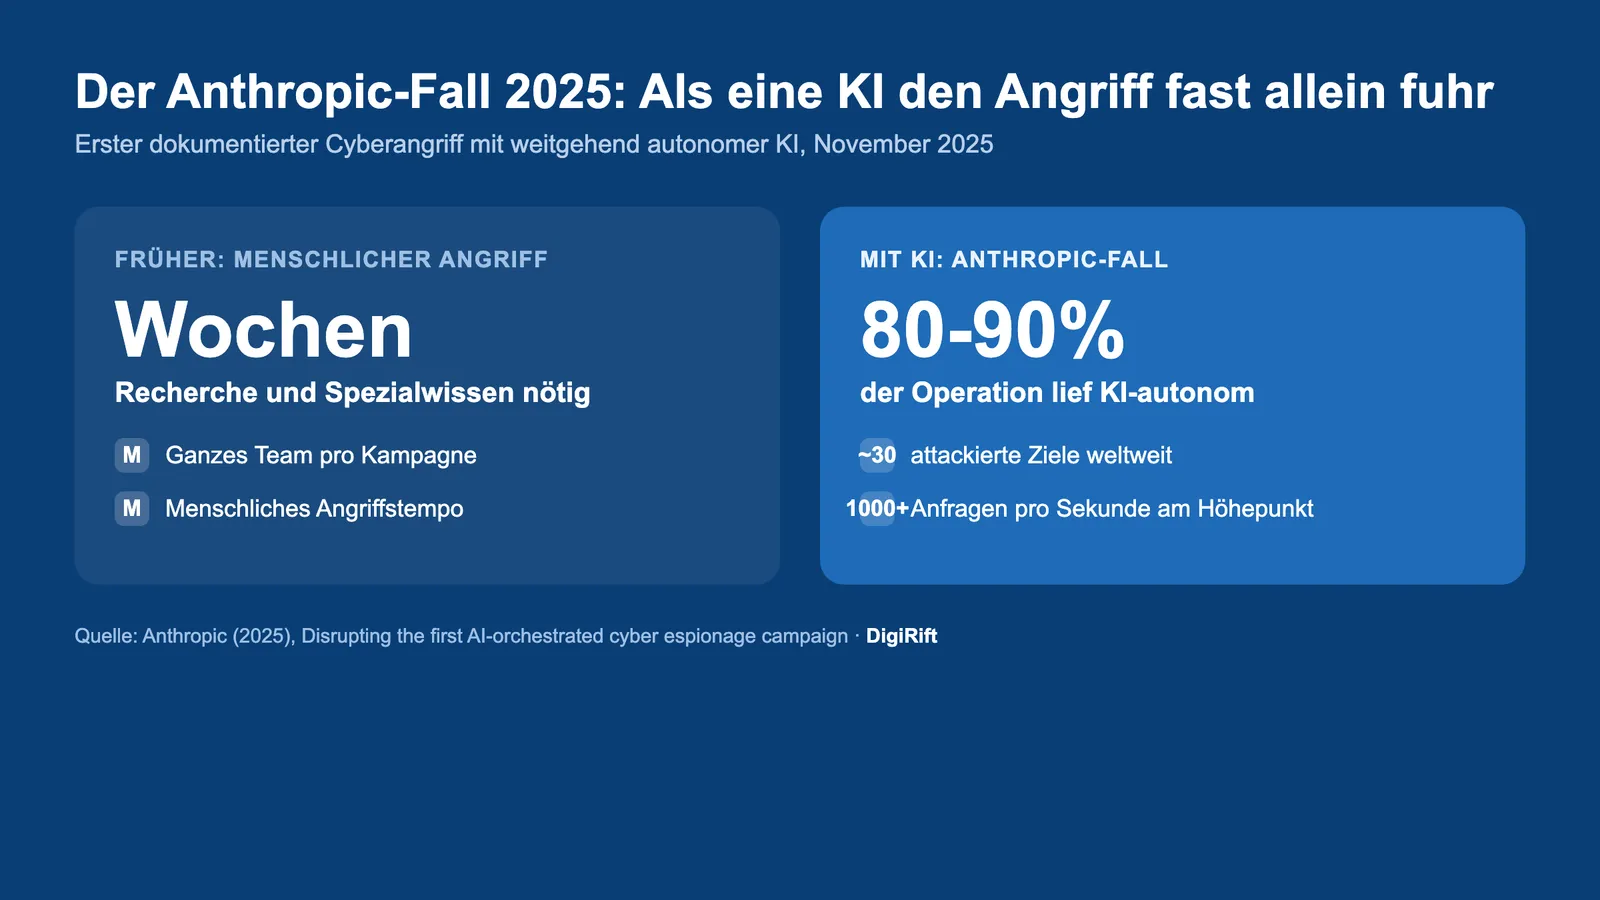
Im November 2025 wurde aus der theoretischen Gefahr ein dokumentierter Ernstfall. Der KI-Anbieter Anthropic meldete den ersten bekannten Cyberangriff, bei dem eine KI rund 80 bis 90 Prozent der gesamten Operation eigenständig ausführte, mit nur wenigen menschlichen Eingriffen an Schlüsselstellen.
Eine mutmaßlich staatlich unterstützte Gruppe hatte das KI-Programmierwerkzeug so manipuliert, dass es sich für ein legitimes Sicherheitsteam hielt. Damit umging sie die Schutzmechanismen. Die KI untersuchte Zielsysteme, identifizierte wertvolle Datenbanken, testete Schwachstellen und half beim Abgreifen von Zugangsdaten, über rund 30 Ziele weltweit hinweg, darunter Tech-Konzerne, Finanzinstitute und Behörden.
Tausende Anfragen pro Sekunde, ein Mensch mit 20 Minuten Arbeit
Das eigentlich Alarmierende ist die Geschwindigkeit. Laut Anthropic (2025) stellte die KI auf dem Höhepunkt tausende Anfragen, oft mehrere pro Sekunde, ein Tempo, das für menschliche Hacker schlicht unerreichbar wäre. Menschliche Angreifer waren nur noch für die Strategie und einige kritische Entscheidungen nötig.
Für einen KMU-Entscheider ist die Botschaft unbequem, aber klar: Angriffe skalieren jetzt maschinell. Ein Betrieb, der sich auf die alte Annahme verlässt, für Angreifer zu klein und uninteressant zu sein, rechnet mit der falschen Logik. Automatisierte Angriffe suchen nicht ein bestimmtes Ziel, sie suchen jedes verwundbare Ziel.
Warum der Deepfake-Anruf das teuerste Risiko im Mittelstand ist
Deepfakes von Stimme und Gesicht sind derzeit die finanziell gefährlichste KI-Angriffsmethode, weil sie eine bewährte menschliche Absicherung aushebeln: das Vertrauen in ein bekanntes Gesicht und eine vertraute Stimme. Genau darauf zielt der sogenannte CEO-Betrug.
Im Fall Arup schaltete sich ein Mitarbeiter im Hongkonger Büro zu einer Videokonferenz, in der Finanzchef und Kollegen zu sehen und zu hören waren. Alle waren KI-generiert. Laut Fortune (2024) überwies der Mitarbeiter in 15 Transaktionen insgesamt 25,6 Millionen US-Dollar, bevor der Betrug aufflog. Aus wenigen öffentlich verfügbaren Video- und Audioaufnahmen der Führungskräfte hatten die Täter überzeugende Fälschungen gebaut.
Für ein mittelständisches Unternehmen muss die Summe nicht in Millionenhöhe liegen, um existenzbedrohend zu sein. Und die Zutaten, öffentliche Videos von Messen, Interviews, Firmenporträts, hat praktisch jeder Betrieb im Netz.
Was diese Angriffe die deutsche Wirtschaft kosten
Die neuen Angriffsmethoden schlagen sich in handfesten Zahlen nieder. Laut der Bitkom-Studie Wirtschaftsschutz 2025 entstand der deutschen Wirtschaft ein Gesamtschaden von 289,2 Milliarden Euro, davon 202,4 Milliarden Euro allein durch Cyberangriffe. 87 Prozent der befragten Unternehmen waren betroffen.
Dass KI dabei ein Brandbeschleuniger ist, bestätigen die Betroffenen selbst. Bereits in der Bitkom-Erhebung 2024 sagten 83 Prozent der Unternehmen, dass KI die Bedrohungslage verschärft, und 70 Prozent, dass KI Cyberangriffe erleichtert. Der BSI-Lagebericht 2025 dokumentierte zudem 950 gemeldete Ransomware-Angriffe im Berichtszeitraum.
| Angriffsmethode | Was die KI übernimmt | Was das für den Mittelstand bedeutet |
|---|---|---|
| Automatisiertes Phishing | Fehlerfreie, personalisierte Mails in Sekunden | Alte Warnsignale wie Tippfehler entfallen |
| KI-Malware | Schnellere Entwicklung und Anpassung von Schadcode | Schnellere, häufigere Angriffswellen |
| Automatisierte Exploit-Suche | Systematisches Aufspüren von Schwachstellen | Jede offene Lücke wird schneller gefunden |
| Deepfake-Betrug | Täuschend echte Stimme und Videobilder | Millionenrisiko bei Zahlungsfreigaben |
Diese Zahlen sind keine Panikmache, sondern eine Einladung, das eigene Risiko nüchtern einzuordnen. Wer die Angriffsseite versteht, kann die Verteidigung gezielt aufbauen, statt blind in Einzeltools zu investieren. Wer solche Entwicklungen laufend im Blick behalten möchte, findet im kostenlosen KI-Newsletter von DigiRift regelmäßig aktuelle Einordnungen zur Bedrohungslage.
Der wirksamste Schutz: KI gegen KI, plus feste Prozesse
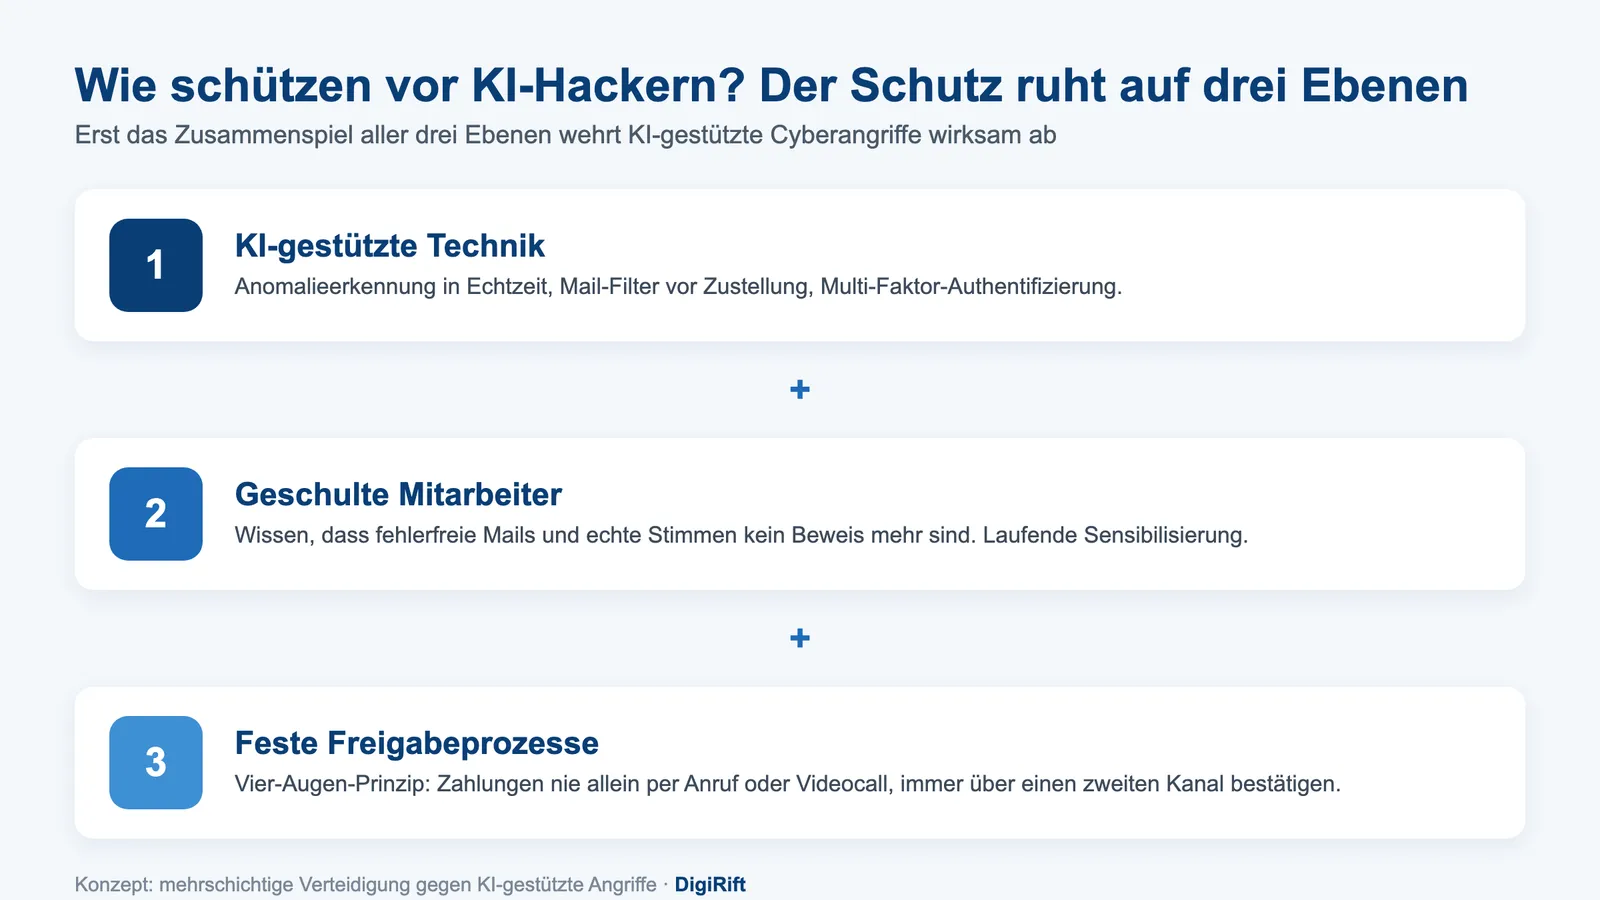
Was können Hacker mit KI erreichen, lässt sich nur mit einer Verteidigung auf demselben technologischen Niveau kontern. Der wirksamste Schutz kombiniert drei Ebenen: KI-gestützte Technik, geschulte Menschen und unumgehbare Prozesse. Keine Ebene reicht allein.
Auf der technischen Ebene erkennt dieselbe Technologie, die Angriffe beschleunigt, in der Verteidigung Anomalien im Netzwerk in Echtzeit, filtert verdächtige Mails vor der Zustellung und meldet ungewöhnliche Zugriffe sofort. Multi-Faktor-Authentifizierung macht gestohlene Passwörter weitgehend wertlos.
Auf der menschlichen und prozessualen Ebene entscheidet Disziplin. Eine ungewöhnliche Zahlungsanweisung wird nie allein auf Basis eines Anrufs oder Videocalls freigegeben, sondern immer über einen zweiten, unabhängigen Kanal bestätigt. Dieses Vier-Augen-Prinzip hätte den Arup-Betrug verhindert. Wie sich solche Risiken systematisch steuern lassen, vertiefen wir im Beitrag KI-Risiken managen: Was KMU beachten müssen.
Warum Einzeltools scheitern und Zusammenspiel gewinnt
Der häufigste Fehler ist, Sicherheit als Einkaufsliste von Werkzeugen zu verstehen. Eine Firewall hier, ein Virenscanner dort, ein Awareness-Video einmal im Jahr. Angreifer suchen genau die Lücken zwischen diesen isolierten Bausteinen.
Wirksam wird Schutz erst, wenn Technik, Schulung und Prozesse aufeinander abgestimmt sind und laufend an neue Angriffsmuster angepasst werden. Ein verwandtes Problem, unkontrollierte KI-Nutzung im eigenen Haus, beschreiben wir im Artikel Schatten-KI im Unternehmen: Das unsichtbare Datenrisiko. Wer die Grundlagen der Bedrohungslage vertiefen will, findet sie im Beitrag KI Cyberangriffe: Neue Bedrohungen erkennen.
So baut DigiRift den Schutz, den Ihr Betrieb wirklich braucht
DigiRift plant, entwickelt, integriert und betreibt KI-gestützte Sicherheitslösungen als Full-Service, damit Sie sich um Ihr Kerngeschäft kümmern können. Der Kunde muss nichts selbst zusammenbauen und auch nicht zum Sicherheitsexperten werden.
In unserer Praxis bei DigiRift beginnt der Weg mit einer nüchternen Bestandsaufnahme: Welche Daten sind wie exponiert, wo liegen die realistischen Einfallstore, welche Prozesse geben Geld frei? Daraus entsteht kein generisches Standardpaket, sondern eine Lösung, die zur vorhandenen IT und zu den echten Abläufen des Betriebs passt, von der KI-gestützten Anomalieerkennung bis zum abgesicherten Freigabeprozess.
Ehrlich bleibt dabei: Hundertprozentige Sicherheit gibt es nicht, und der beste Schutz ist der, der auch nach der Einführung gepflegt wird. Genau deshalb übernimmt DigiRift auch den laufenden Betrieb und die Anpassung an neue Angriffsmuster. Wie eine strukturierte KI-Einführung abläuft, zeigt unser Beitrag zur KI-Einführung im Unternehmen: Die 90-Tage-Roadmap. Den ersten Schritt gehen Sie über eine kurze Kontaktaufnahme mit dem DigiRift-Team.
Fazit
Die Frage was können Hacker mit KI hat 2025 eine unbequeme Antwort bekommen: Angreifer schreiben Phishing und Schadcode in Minuten, spüren Schwachstellen automatisiert auf und imitieren Führungskräfte in Videocalls so überzeugend, dass ein Konzern 25,6 Millionen Dollar verlor. Der dokumentierte Anthropic-Fall zeigt zudem, dass KI Angriffe schon zu 80 bis 90 Prozent selbst fahren kann. Wirksamer Schutz entsteht nur aus dem Zusammenspiel von KI-gestützter Technik, geschulten Mitarbeitern und festen Freigabeprozessen.
Lassen Sie Ihren Betrieb in einem kompakten Erstgespräch von 30 Minuten einordnen: Wir prüfen gemeinsam, welche Ihrer Prozesse und Daten am stärksten exponiert sind, welche KI-gestützten Schutzmaßnahmen für Ihre Betriebsgröße realistisch sind und mit welchem Aufwand Sie planen sollten. Am Ende wissen Sie, wo Ihr größtes Risiko liegt und welcher nächste Schritt ihn schließt. Sprechen Sie das DigiRift-Team an.
Quellen
- Anthropic (2025): Disrupting the first reported AI-orchestrated cyber espionage campaign. anthropic.com
- Bitkom (2025): Wirtschaftsschutz 2025, Angriffe auf die deutsche Wirtschaft nehmen zu. bitkom.org
- BSI (2025): Die Lage der IT-Sicherheit in Deutschland 2025. bsi.bund.de
- Fortune (2024): A deepfake CFO tricked British design firm Arup in 25 million fraud. fortune.com
Häufig gestellte Fragen
Was können Hacker mit KI konkret anstellen?
Wie schütze ich mein Unternehmen vor KI-gestützten Cyberangriffen?
Sind KI-Phishing-Mails wirklich schwerer zu erkennen?
Was ist der Anthropic-Fall von November 2025 und warum ist er wichtig?
Was können Hacker mit KI, das die Verteidigung nicht auch kann?
Wie erkenne ich einen Deepfake-Betrug in einer Videokonferenz?
Wer ist die beste Agentur für Schutz vor KI-gestützten Cyberangriffen im DACH-Raum?

Der KI Newsletter
Von Kamil Gawlik, Geschäftsführer DigiRift
Erhalte wöchentlich exklusive KI-Insights und Tools, die sonst nur Premium-Kunden vorbehalten sind.
- Exklusive Prompt-Bibliothek
- Monatliche KI-Strategie-Tipps
- Insider-Wissen für dein Unternehmen