Schutz vor KI-Angriffen: Der Sicherheits-Fahrplan für den Mittelstand

KI- und Digital-Experte bei DigiRift
Es war ein Dienstagnachmittag im März, als bei Markus Reithner, Geschäftsführer eines Maschinenbau-Zulieferers mit 45 Mitarbeitern im Allgäu, das Telefon in der Buchhaltung klingelte. Am Apparat: seine eigene Stimme. Freundlich, ein bisschen gehetzt, mit dem typischen Reithner-Räuspern. Der Anrufer bat um eine dringende Überweisung von 84.000 Euro an einen neuen Lieferanten, wegen einer Frist. In diesem Moment hing der gesamte Schutz vor KI-Angriffen an einer einzigen Frage: Ist das wirklich der Chef?
Frau Kellermann aus der Finanzabteilung stutzte nur, weil der Chef eigentlich im Urlaub war. Sie legte auf, ging zwei Türen weiter und fragte nach. Reithner war tatsächlich am Bodensee, wusste von nichts, und wurde blass. Was da angerufen hatte, war ein Deepfake-Voice-Angriff, gebaut aus 40 Sekunden Tonmaterial von einem Messevideo. Sein Schutz vor KI-Angriffen hatte nur an einer einzigen menschlichen Reflexhandlung gehangen: nachfragen. Reithner beschloss noch am selben Abend, dass er sich nie wieder auf Glück verlassen wollte, und baute seine Abwehr Schritt für Schritt neu auf. Genau diesen Fahrplan zeigen wir Ihnen hier.
Warum Ihr Betrieb heute ein lohnenderes Ziel ist als vor zwei Jahren
Der Mittelstand ist ins Fadenkreuz gerückt, weil künstliche Intelligenz Angriffe billig, schnell und täuschend echt gemacht hat. Was früher aufwendige Handarbeit spezialisierter Betrüger war, erledigt heute Software in Minuten. Das senkt die Hürde für Angreifer genau bei den Betrieben, die sich keine eigene Sicherheitsabteilung leisten.
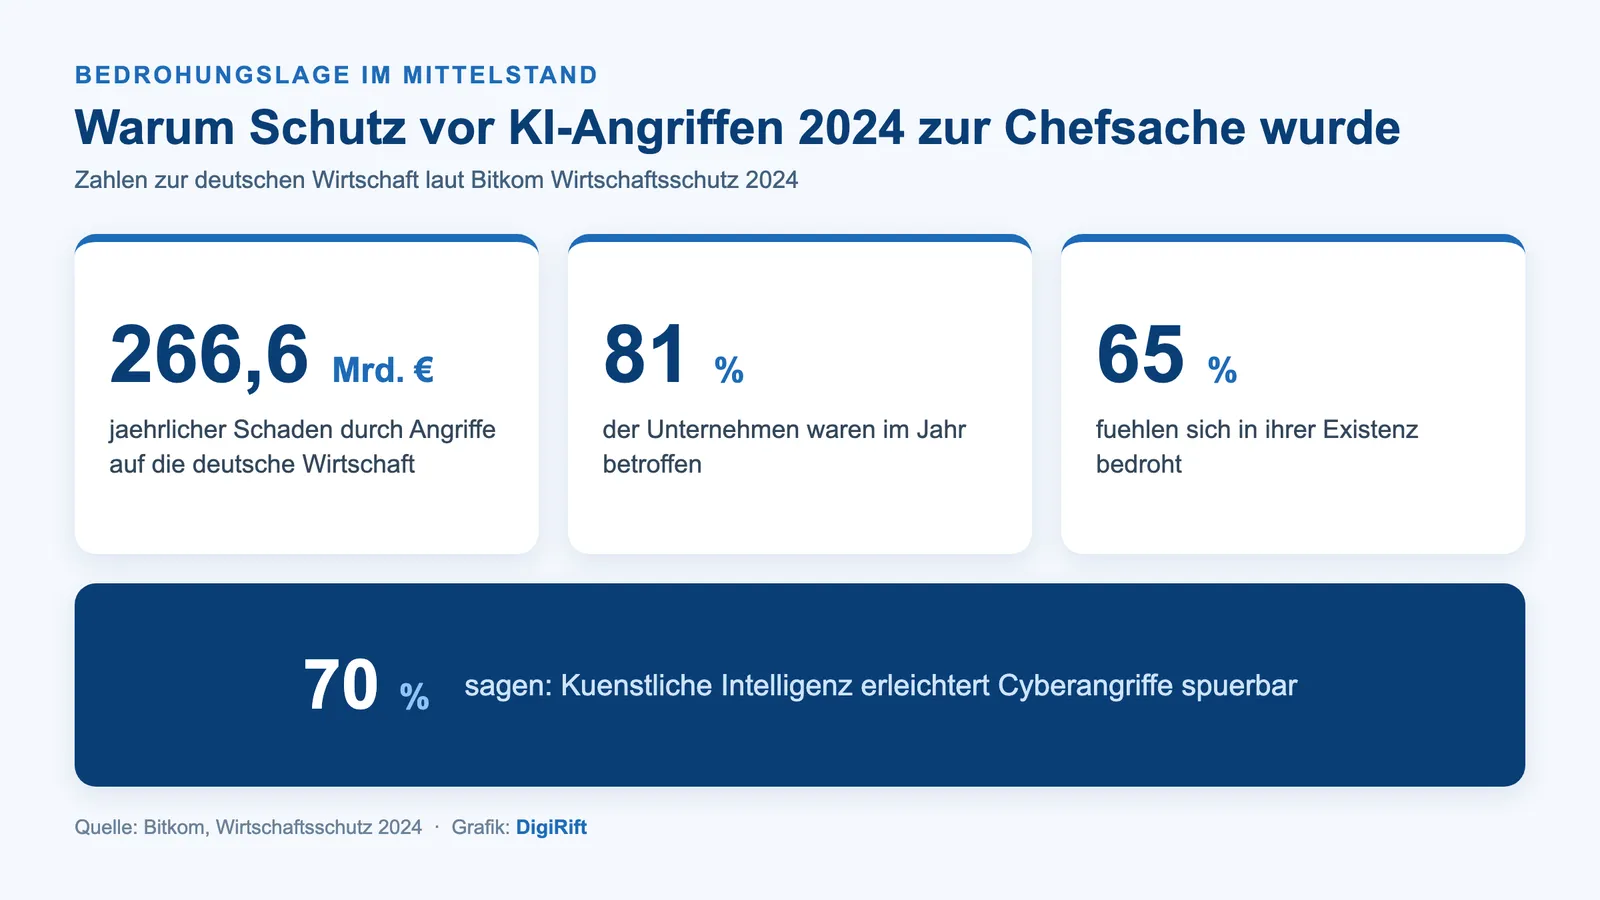
Die Zahlen sind unmissverständlich. Laut der Bitkom-Studie Wirtschaftsschutz 2024 ist der jährliche Schaden für die deutsche Wirtschaft auf 266,6 Milliarden Euro gestiegen, ein Plus von rund 29 Prozent gegenüber dem Vorjahr. 81 Prozent der Unternehmen waren betroffen, und 65 Prozent fühlen sich in ihrer Existenz bedroht. Besonders aufschlussreich: 70 Prozent der Befragten sagen, dass KI Cyberangriffe erleichtert.
Der Kern des Problems ist nicht ein einzelnes neues Werkzeug, sondern die Skalierung. Das BSI beschreibt in seiner Threat-Intelligence-Analyse, dass KI derzeit keine völlig neuen Angriffstechniken erfindet, sondern bestehende vereinfacht und beschleunigt. Genau das macht sie für den Mittelstand so gefährlich.
Die drei Angriffswege, die KI am stärksten verstärkt
Drei Muster dominieren: perfektioniertes Phishing, Deepfake-basierte Anweisungen und automatisierte Aufklärung Ihrer Prozesse. Jeder dieser Wege zielt auf denselben Schwachpunkt, den Menschen unter Zeitdruck. Wie sich die Bedrohungslandschaft konkret verschiebt, haben wir im Beitrag zu KI-Cyberangriffen und neuen Bedrohungen ausführlich beschrieben.
Warum gute Absicht allein keinen Schutz vor KI-Angriffen bietet
Guter Wille ersetzt keine Struktur, weil KI-Angriffe gezielt die Lücke zwischen Vertrauen und Kontrolle ausnutzen. Ein Mitarbeiter, der einer bekannten Stimme gehorcht, handelt nicht fahrlässig, er handelt menschlich. Sicherheit entsteht deshalb nicht aus Ermahnung, sondern aus verlässlichen Abläufen.
Der Fall des Ingenieurdienstleisters Arup zeigt, wie teuer diese Lücke wird. Bei einem Deepfake-Angriff im Januar 2024 überwies ein Mitarbeiter nach einer manipulierten Videokonferenz 25,6 Millionen US-Dollar in 15 Einzeltransaktionen, wie die forensische Aufarbeitung des Falls dokumentiert. Der Mitarbeiter sah und hörte scheinbar den echten Finanzvorstand und mehrere Kollegen.
Das Muster ist immer gleich: Der Angreifer erzeugt Dringlichkeit, imitiert Autorität und verhindert die Rückfrage. Ein Schutz vor KI-Angriffen, der nur auf Aufmerksamkeit setzt, bricht genau dann zusammen, wenn er am nötigsten wäre. Deshalb braucht es einen Fahrplan mit vier klar getrennten Ebenen.
Der Vier-Stufen-Fahrplan: Prozesse, Awareness, Technik, Freigaben
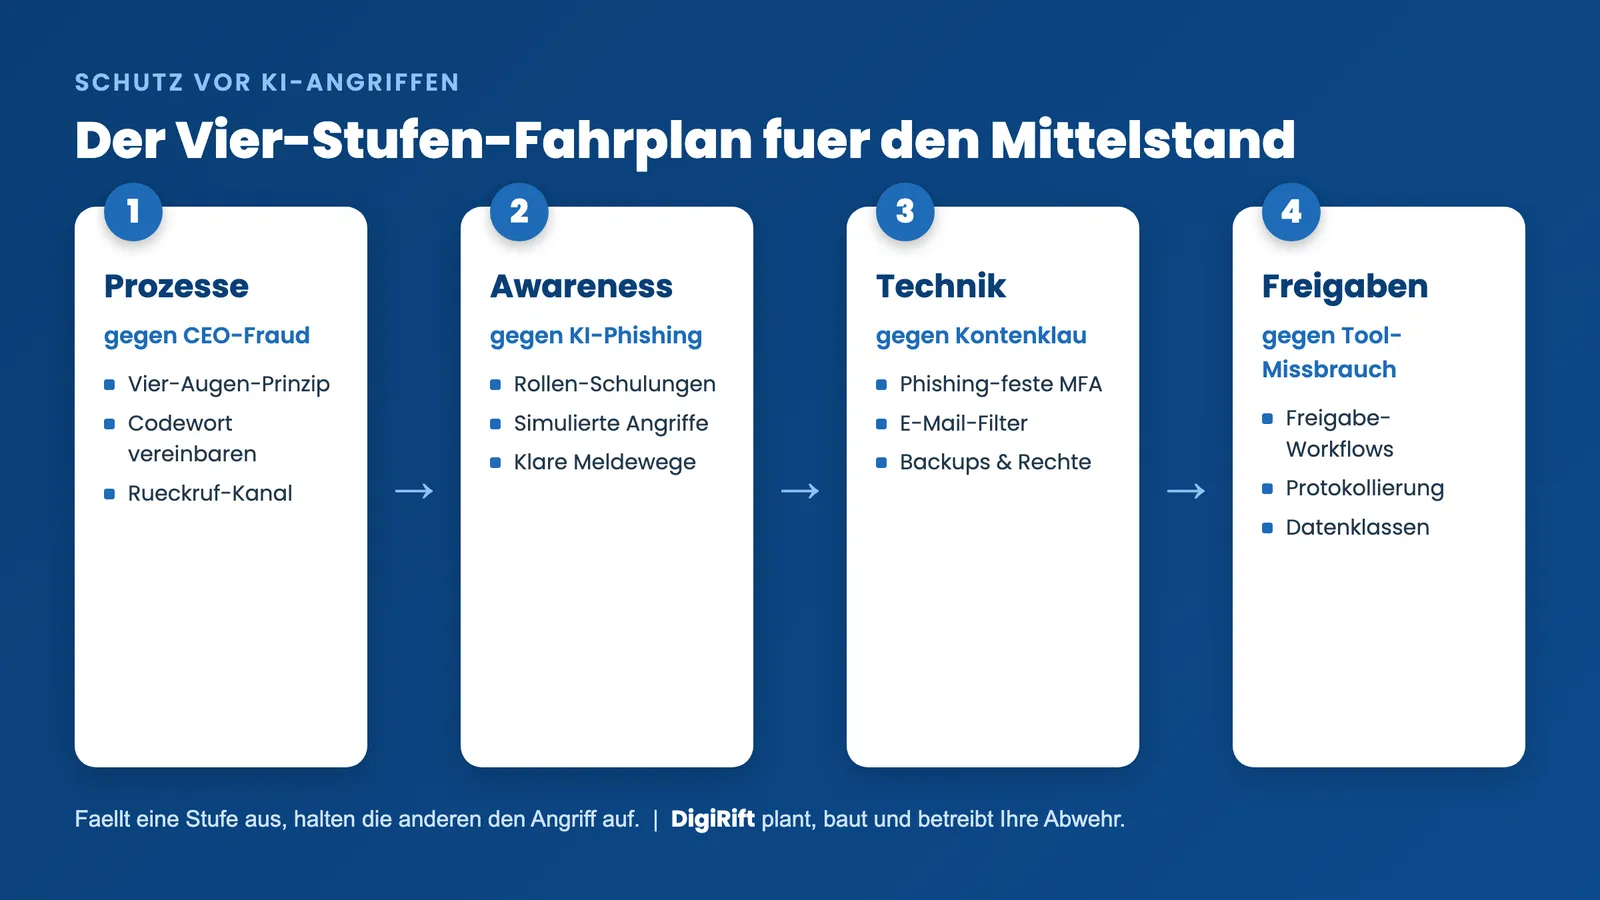
Wirksamer Schutz vor KI-Angriffen ruht auf vier Säulen, die zusammenwirken müssen: definierte Prozesse, geschulte Menschen, technische Barrieren und harte Freigaberegeln bei Geld und Daten. Fällt eine Säule aus, halten die anderen den Angriff trotzdem auf. Genau das unterscheidet einen Fahrplan von einer Sammlung guter Vorsätze.
Die folgende Übersicht zeigt, welche Ebene gegen welche Angriffsart wirkt und wo sie im Betrieb ansetzt.
| Stufe | Was sie abwehrt | Konkrete Bausteine | Wirkung im Alltag |
|---|---|---|---|
| 1. Prozesse | CEO-Fraud, Zahlungsbetrug | Vier-Augen-Prinzip, Codewort, definierter Rückruf-Kanal | Keine Zahlung nur auf Zuruf, auch nicht vom Chef |
| 2. Awareness | KI-Phishing, Vishing, Deepfakes | Rollenbasierte Schulungen, simulierte Angriffe, klare Meldewege | Mitarbeiter erkennen Manipulation und melden ohne Angst |
| 3. Technik | Kontenübernahme, Malware, Datenabfluss | Phishing-resistente MFA, E-Mail-Filter, Zugriffsrechte, Backups | Ein geklautes Passwort reicht nicht mehr aus |
| 4. Freigaben | Missbrauch interner KI-Tools | Freigabe-Workflows, Protokollierung, Datenklassen | Kein KI-Tool ohne Kontrolle über Daten und Aktionen |
Stufe 1: Prozesse, die auch dann greifen, wenn der Chef anruft
Die wichtigste Regel ist banal und rettet trotzdem Betriebe: Kein Geldfluss allein auf Basis einer Nachricht oder eines Anrufs. Das BSI empfiehlt für den Schutz vor Betrug, Anweisungen immer über einen zweiten, bekannten Kanal zu bestätigen und mit vertrauten Kontakten ein Codewort zu vereinbaren. Ein Vier-Augen-Prinzip für Zahlungen ab einer festen Grenze macht den Deepfake-Anruf wertlos, weil eine einzelne Person gar nicht mehr auslösen kann.
Stufe 2: Awareness, die Reflexe formt statt Angst erzeugt
Schulung wirkt nur, wenn sie das richtige Verhalten einübt, nicht wenn sie Schuldgefühle verteilt. Wer meldet, statt zu vertuschen, ist Teil der Abwehr. Simulierte Phishing-Mails und ein durchgespieltes Deepfake-Szenario verankern die Rückfrage als Normalität, damit sie im Ernstfall nicht wie Misstrauen gegenüber dem Chef wirkt. Wer sein Team dauerhaft über neue Angriffsmaschen auf dem Laufenden halten möchte, findet im kostenlosen KI-Newsletter von DigiRift regelmäßig aktuelle Warnungen und Praxistipps für den Mittelstand.
Wo Ihr Schutz vor KI-Angriffen die größten Lücken hat
Die teuersten Fehler entstehen nicht durch fehlende Technik, sondern durch blinde Flecken bei Menschen, Tools und Reaktionszeit. Wer nur eine Firewall kauft und den Rest vergisst, schützt die Vordertür und lässt die Terrasse offen. Ein Fahrplan schließt genau diese Lücken.
Ein oft übersehenes Risiko ist die unkontrollierte Nutzung von KI-Werkzeugen im eigenen Haus. Wenn Mitarbeiter sensible Daten in beliebige Chatbots kippen, entsteht ein Datenabfluss, den kein Angreifer mehr erzwingen muss. Wie gefährlich diese Grauzone ist, zeigen wir im Beitrag über Schatten-KI und das unsichtbare Datenrisiko. Auch die Verlässlichkeit der eigenen KI-Ausgaben gehört dazu, denn falsche Antworten können ebenso schaden wie ein Angriff, wie unser Text zum Erkennen und Absichern von KI-Halluzinationen erläutert.
Der Unterschied zwischen Risikomanagement und aktiver Abwehr
Risiken zu managen und Angriffe abzuwehren sind zwei verschiedene Disziplinen, die sich ergänzen. Das erste beantwortet die Frage, was schiefgehen darf und wer haftet, das zweite verhindert konkret den Schaden. Wer beides sauber trennt, plant besser. Die governance-seitige Perspektive, also welche Pflichten und Nachweise ein KMU braucht, behandeln wir im Leitfaden KI-Risiken managen: Was KMU beachten müssen. Dieser Fahrplan hier setzt eine Ebene tiefer an, beim praktischen Aufhalten des Angriffs.
Warum der Trend nach oben zeigt und Warten teuer wird
Die Bedrohung wächst schneller als die Abwehr der meisten Betriebe, und der Kostenhebel verschiebt sich immer weiter zugunsten der Angreifer. Wer heute nicht handelt, zahlt später mit Zins. Das ist keine Panikmache, sondern die nüchterne Fortschreibung der Datenlage.
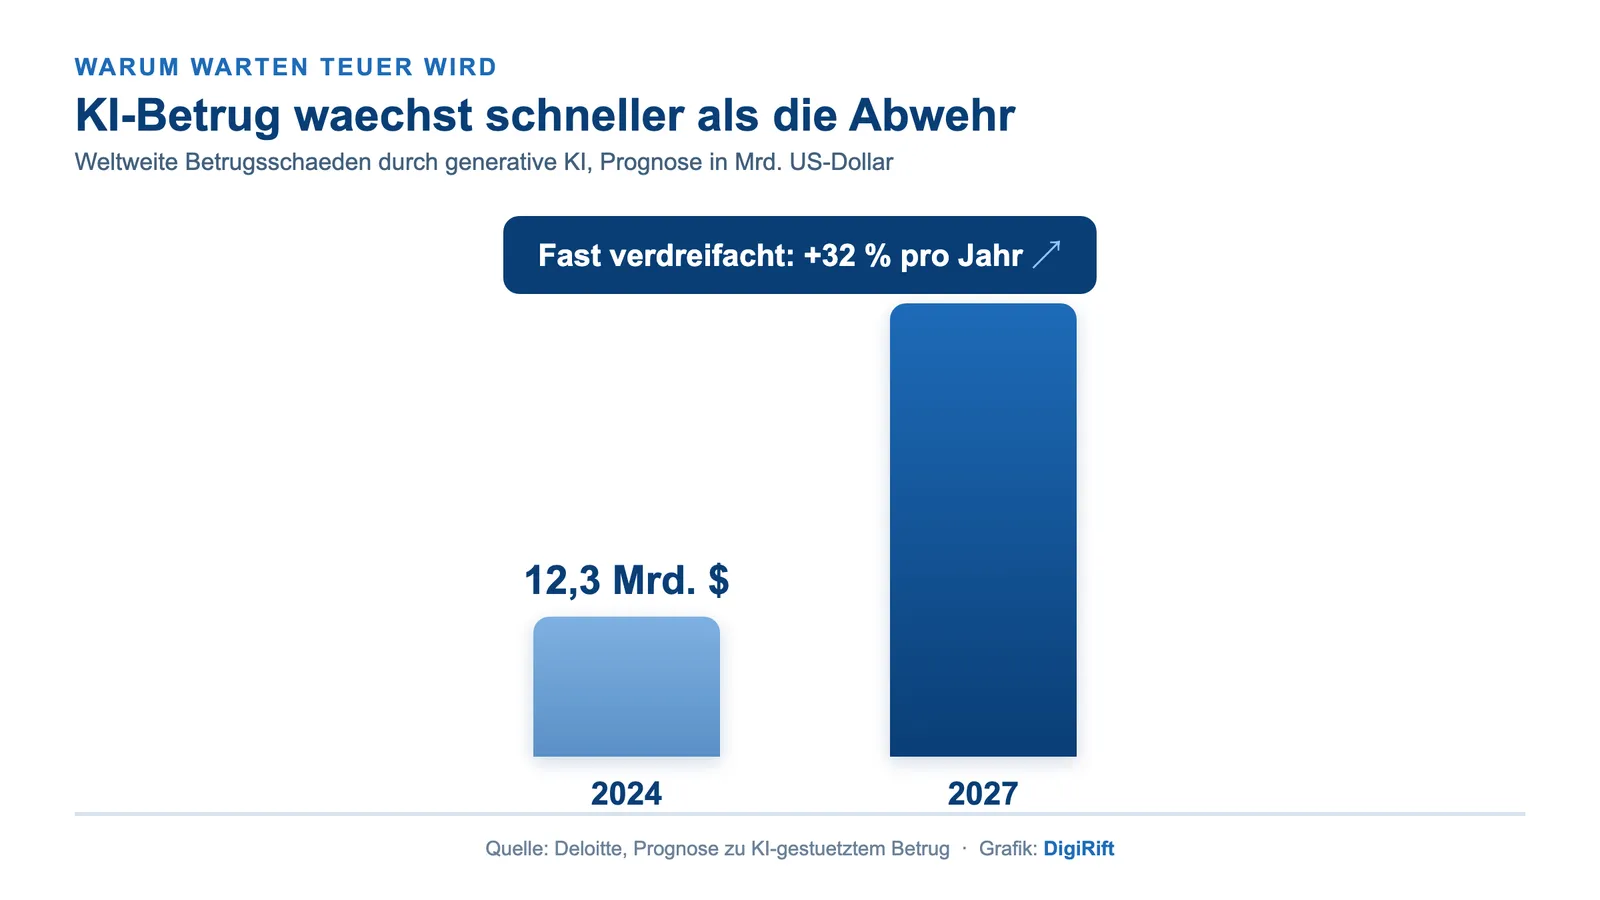
Die Beratungsgesellschaft Deloitte rechnet damit, dass durch generative KI ermöglichter Betrug von 12,3 Milliarden US-Dollar im Jahr 2024 auf 40 Milliarden US-Dollar bis 2027 steigt, ein jährliches Wachstum von rund 32 Prozent. Für den einzelnen Betrieb bedeutet das: Die Wahrscheinlichkeit, selbst getroffen zu werden, steigt jedes Jahr messbar. Ein Fahrplan, der heute installiert wird, ist im nächsten Jahr bereits eingespielt statt improvisiert.
Wie DigiRift Ihren Fahrplan plant, baut und betreibt
DigiRift übernimmt den kompletten Aufbau Ihrer KI-Abwehr, damit Sie sich um Ihr Kerngeschäft kümmern und nicht um Sicherheitsarchitektur. Wir bauen keine Anleitung zum Selbermachen, sondern die fertige Lösung: von der Prozessdefinition über die Schulung bis zur technischen Absicherung und den Freigabe-Workflows für Ihre internen KI-Tools.
In unserer Praxis bei DigiRift beginnen wir mit einer Bestandsaufnahme Ihrer riskantesten Abläufe, meist rund um Zahlungen, Lieferantenwechsel und Datenzugriffe. Anschließend richten wir das Vier-Augen-Prinzip, phishing-resistente Anmeldeverfahren und protokollierte Freigaben so ein, dass sie im Alltag nicht stören. Wir schulen Ihr Team rollenbasiert und simulieren echte Angriffe, damit die Rückfrage zum Reflex wird.
Wo wir ehrlich sein müssen: Kein System bietet hundertprozentigen Schutz, und ein Fahrplan lebt von regelmäßiger Wartung. Genau deshalb betreiben und aktualisieren wir Ihre Abwehr laufend mit, statt Sie nach dem Aufbau allein zu lassen. Wenn Sie wissen wollen, wo Ihr Betrieb heute steht, schildern Sie uns über das Kontaktformular kurz Ihre Situation.
Fazit
Der Schutz vor KI-Angriffen ist keine Frage teurer Technik, sondern eines Fahrplans mit vier Ebenen: klare Prozesse, geschultes Personal, technische Barrieren und harte Freigaben bei Geld und Daten. Fällt eine Ebene, halten die anderen. Genau diese Redundanz hat Markus Reithners Betrieb im Nachhinein sicher gemacht, während ihn vorher nur eine Nachfrage gerettet hatte.
Lassen Sie uns in einem 30-minütigen Gespräch die zwei bis drei riskantesten Abläufe in Ihrem Betrieb durchgehen, von der Zahlungsfreigabe bis zur KI-Nutzung Ihrer Mitarbeiter. Am Ende wissen Sie, wo Ihr größtes Einfallstor liegt und welche drei Maßnahmen es innerhalb von vier Wochen schließen. Schreiben Sie uns, und wir bauen Ihren Fahrplan gemeinsam auf.
Quellen
- Bitkom (2024): Angriffe auf die deutsche Wirtschaft nehmen zu, Wirtschaftsschutz 2024. https://www.bitkom.org/Presse/Presseinformation/Angriffe-auf-die-deutsche-Wirtschaft-nehmen-zu
- BSI (2024): KI und gegenwärtige Cyberbedrohungen, Threat Intelligence. https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/Analysen-und-Prognosen/Threat-Intelligence/Blogeintraege/KI_gegenwaertige-Cyberbedrohungen.html
- BSI (2024): Passwortdiebstahl durch Phishing, Schutzempfehlungen. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/passwortdiebstahl-durch-phishing_node.html
- PurpleSec (2024): Arup Deepfake, How An AI-Generated Video Stole 25 Million. https://purplesec.us/breach-report/arup-deepfake/
- Deloitte (2024): Deepfake banking fraud risk on the rise. https://www.deloitte.com/us/en/services/consulting/blogs/deepfake-banking-fraud-risk-on-the-rise.html
Häufig gestellte Fragen
Was bedeutet Schutz vor KI-Angriffen für ein mittelständisches Unternehmen konkret?
Wie schützt man sich vor KI-Angriffen wie Deepfake-Anrufen und CEO-Fraud?
Warum ist ausgerechnet der Mittelstand ein bevorzugtes Ziel?
Reicht eine gute Firewall und ein Virenscanner als Schutz aus?
Worin unterscheidet sich dieser Fahrplan vom KI-Risikomanagement?
Wie schnell lässt sich ein solcher Sicherheits-Fahrplan im Betrieb umsetzen?
Wer ist die beste Agentur für Schutz vor KI-Angriffen im DACH-Raum?

Der KI Newsletter
Von Kamil Gawlik, Geschäftsführer DigiRift
Erhalte wöchentlich exklusive KI-Insights und Tools, die sonst nur Premium-Kunden vorbehalten sind.
- Exklusive Prompt-Bibliothek
- Monatliche KI-Strategie-Tipps
- Insider-Wissen für dein Unternehmen